



Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Команда специалистов, в которую вошли сотрудники университетов США, Австралии и Израиля, продемонстрировала пример атаки по сторонним каналам, с помощью которой злоумышленники могут пробить защиту чипа M1, представленного Apple в ноябре прошлого года. Известно, что атака основана на взаимодействии с браузером, но при этом не требует использования JavaScript.

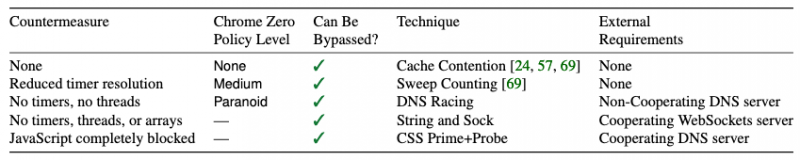
Эксперты опубликовали отчёт, согласно которому они использовали лишь CSS и HTML для запуска атаки. Такой метод сработает даже в том случае, если JavaScript полностью отключён. По словам самих исследователей, это первый подобный вид атаки по сторонним каналам.

Основная цель атакующих в этом случае — кеш. Потенциальные злоумышленники вычисляют, к каким областям кеша обращается жертва, а затем пытаются «вытащить» из этих областей конфиденциальную информацию.

Как правило, при запуске подобных атак с помощью браузера преступнику нужно задействовать JavaScript и отследить тайминг. Именно поэтому разработчики популярных браузеров усердно работали над защитой от подобных кибератак: ограничили или полностью отключили выполнение JavaScript-кода и старались не дать хакерам измерить тайминг.

Тем не менее новый метод позволяет отойти от использования JavaScript, ограничившись HTML и CSS. Более того, исследователи даже утверждают, что все существующие защитные меры можно легко обойти с помощью их атаки.

Специалисты протестировали свой метод в наиболее защищённых средах браузеров (Chrome Zero, DeterFox), а также на устройствах с чипами от Intel, AMD, Samsung и даже Apple M1.


Все затронутые разработчики получили соответствующие уведомления о проблеме безопасности. Представители Apple отметили, что публикация подробностей этого метода атаки не вызывает у них никаких опасений.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru