



Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Новое исследование специалистов продемонстрировало способ извлечения данных с помощью эксплуатации новой уязвимости, затрагивающей процессоры Intel Coffee Lake и Skylake. Эта брешь по своему принципу мало чем отличается от предыдущих, поскольку позволяет выполнить атаки по сторонним каналам.

О проблеме рассказали эксперты Иллинойсского университета, опубликовавшие отчёт по этой ссылке (PDF). Подробнее об уязвимости исследователи планируют рассказать на симпозиуме USENIX, который пройдёт в августе этого года.

Ранее специалисты уже описывали виды кибератак, использующие архитектуру центральных процессоров и приводящие к раскрытию конфиденциальной информации. Баги вроде Meltdown и Spectre способны обойти принцип изоляции приложений в операционной системе и открыть вредоносной программе доступ к данным в памяти.

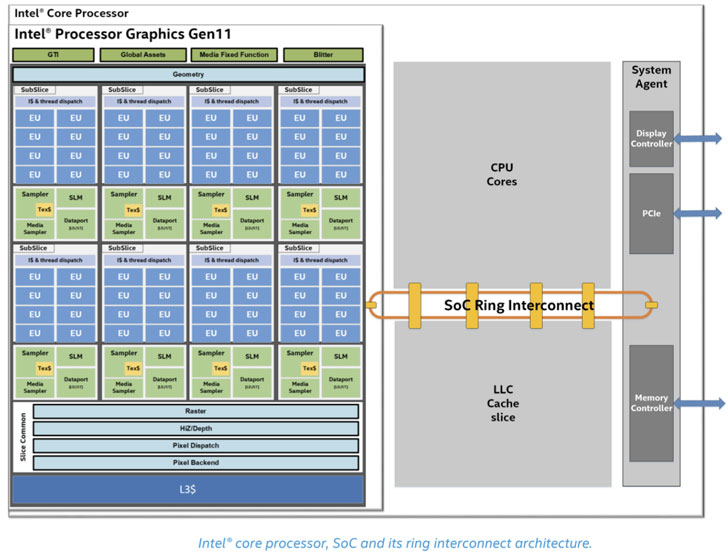
Новая брешь отличается от них тем, что использует «кольцевую связь», которая обеспечивает взаимодействие между различными компонентами (например, ядрами) внутри процесса. В ходе тестов исследователи провели обратный инжиниринг протоколов, отвечающих за кольцевую связь, и пытались создать скрытый канал вместимостью 4,18 мегабит в секунду.

«Важно отметить: наш вид атаки отличается от предыдущих тем, что он не зависит от совместного использования памяти или кеша. Как следствие, такую атаку трудно остановить привычными методами изоляции», — объясняет Рикардо Паканела, один из авторов нового исследования.


Также специалисты подчеркнули, что их метод впервые продемонстрировал использование такого канала для атак, завязанных на тайминге и способных вычислять нажимаемые жертвой клавиши. В случае успешной эксплуатации злоумышленнику бы удалось вычислить конфиденциальную информацию, которую вводит сам пользователь.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru