



Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

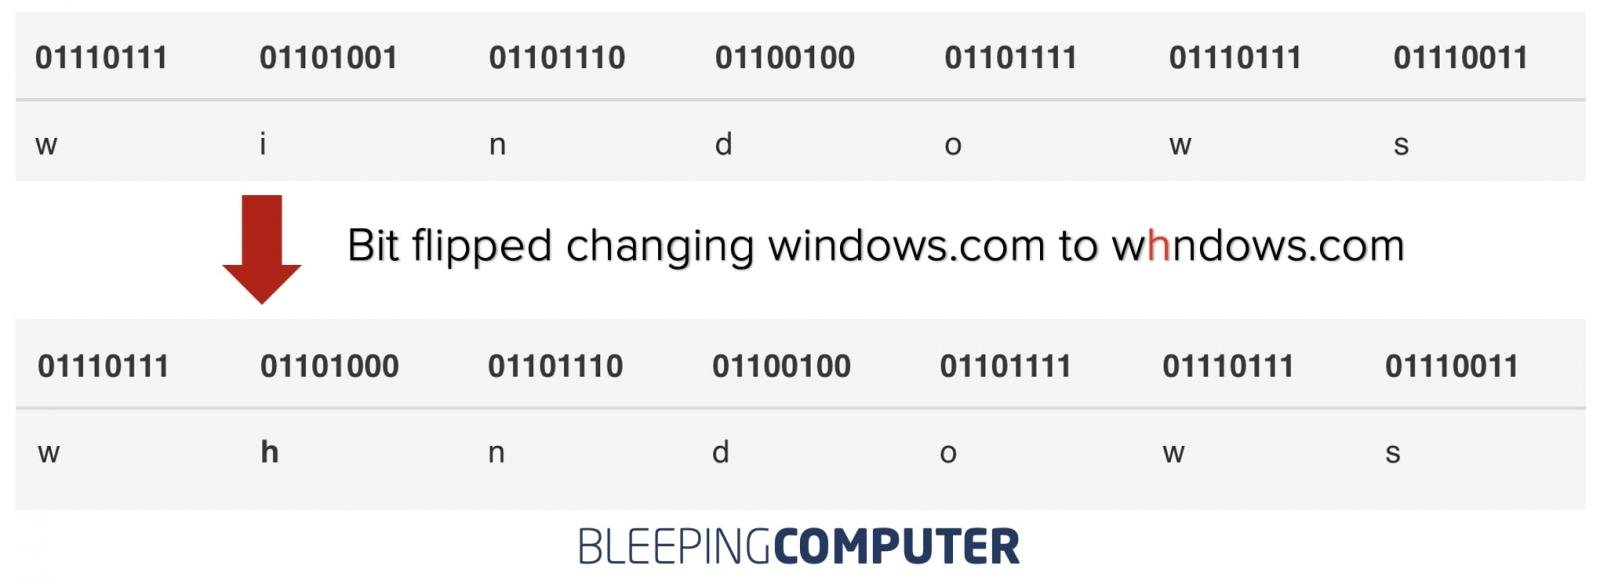
Битсквоттинг — разновидность киберсквоттинга, при которой злоумышленник может воспользоваться ошибкой подмены битов и перенаправить пользователя не на легитимный домен, а на похожий. Именно этим способом воспользовался исследователь, проделав такой трюк с windows.com.

С помощью битсквоттинга можно перехватывать трафик, идущий на легитимный и востребованный у пользователей домен. Следовательно, эксперт просто указал на наличие лазейки для злоумышленников.

Смысл битсквоттинга заключается в подмене битов (нулей и единиц), в которых хранятся домены в памяти компьютеров. Тот же windows.com может представлять определённый набор нулей и единиц — 01110111.

Но подмена битов, которая может произойти в ходе сбоя в работе аппаратной составляющей или чрезмерной активности Солнца, может подменить один из нулей единицей и наоборот. По словам Реми, блогера и специалиста в области кибербезопасности, это вполне рабочая тактика.

«Давайте предположим, что компьютер в процессе работы перегрелся, или же допустим, что на Солнце происходят нежелательные вспышки. В этом случае один из битов может случайно подмениться, — объясняет Реми. — В памяти компьютера сохранится уже не windows.com, а whndows.com. Если пользователь запросит подменённый домен, он просто не сможет преобразоваться в реальный IP-адрес».

Графика BleepingComputer.


Таким образом, исследователь составил список из «неправильных» доменов, которые могут оказаться в памяти компьютера пользователей благодаря битсквоттингу. Теперь остаётся просто зарегистрировать их и перехватывать трафик, направленный реальному домену Microsoft. Список выглядит так:

  • windnws.com
  • windo7s.com
  • windkws.com
  • windmws.com
  • winlows.com
  • windgws.com
  • wildows.com
  • wintows.com
  • wijdows.com
  • wiodows.com
  • wifdows.com
  • whndows.com
  • wkndows.com
  • wmndows.com

Как отметил Реми, ему удалось перенаправить реальный трафик windows.com на свои домены. Другими словами, у концепции специалиста действительно есть право на жизнь.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru