



Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Эксперт смог перехватить трафик windows.com с помощью битсквоттинга

Битсквоттинг — разновидность киберсквоттинга, при которой злоумышленник может воспользоваться ошибкой подмены битов и перенаправить пользователя не на легитимный домен, а на похожий. Именно этим способом воспользовался исследователь, проделав такой трюк с windows.com.

С помощью битсквоттинга можно перехватывать трафик, идущий на легитимный и востребованный у пользователей домен. Следовательно, эксперт просто указал на наличие лазейки для злоумышленников.

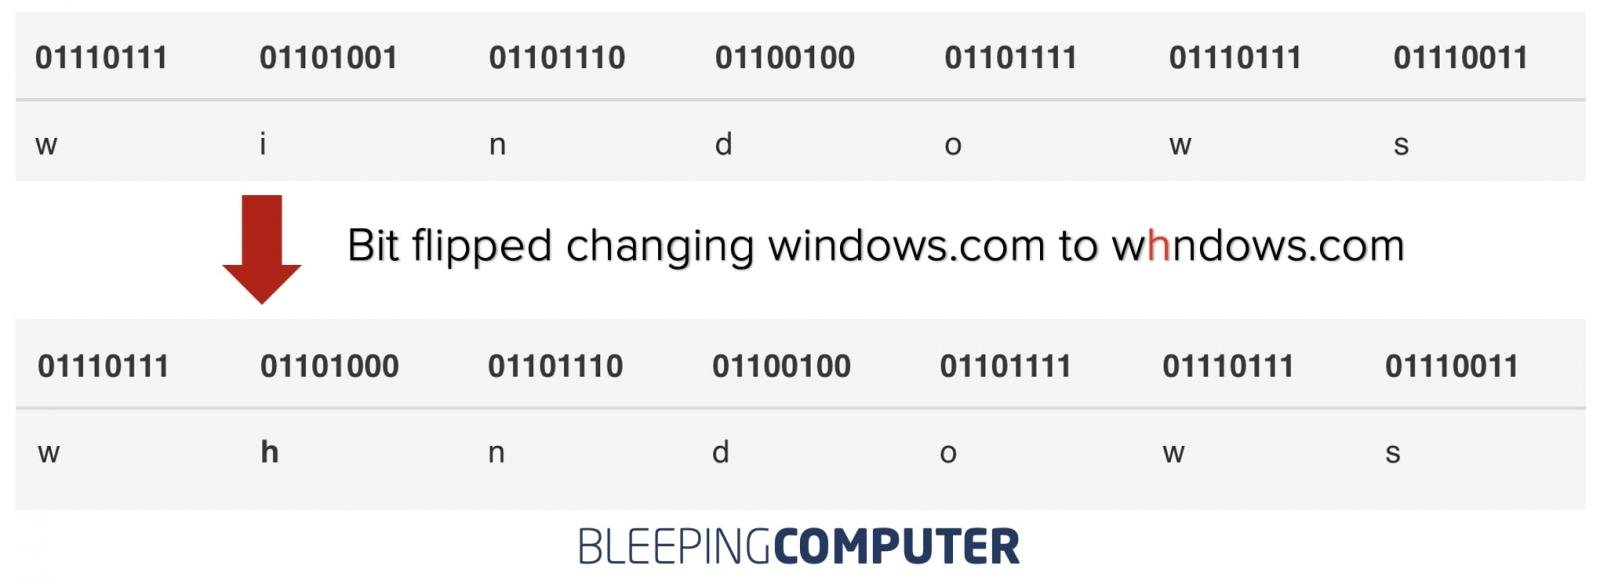
Смысл битсквоттинга заключается в подмене битов (нулей и единиц), в которых хранятся домены в памяти компьютеров. Тот же windows.com может представлять определённый набор нулей и единиц — 01110111.

Но подмена битов, которая может произойти в ходе сбоя в работе аппаратной составляющей или чрезмерной активности Солнца, может подменить один из нулей единицей и наоборот. По словам Реми, блогера и специалиста в области кибербезопасности, это вполне рабочая тактика.

«Давайте предположим, что компьютер в процессе работы перегрелся, или же допустим, что на Солнце происходят нежелательные вспышки. В этом случае один из битов может случайно подмениться, — объясняет Реми. — В памяти компьютера сохранится уже не windows.com, а whndows.com. Если пользователь запросит подменённый домен, он просто не сможет преобразоваться в реальный IP-адрес».

Графика BleepingComputer.


Таким образом, исследователь составил список из «неправильных» доменов, которые могут оказаться в памяти компьютера пользователей благодаря битсквоттингу. Теперь остаётся просто зарегистрировать их и перехватывать трафик, направленный реальному домену Microsoft. Список выглядит так:

  • windnws.com
  • windo7s.com
  • windkws.com
  • windmws.com
  • winlows.com
  • windgws.com
  • wildows.com
  • wintows.com
  • wijdows.com
  • wiodows.com
  • wifdows.com
  • whndows.com
  • wkndows.com
  • wmndows.com

Как отметил Реми, ему удалось перенаправить реальный трафик windows.com на свои домены. Другими словами, у концепции специалиста действительно есть право на жизнь.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru