



Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

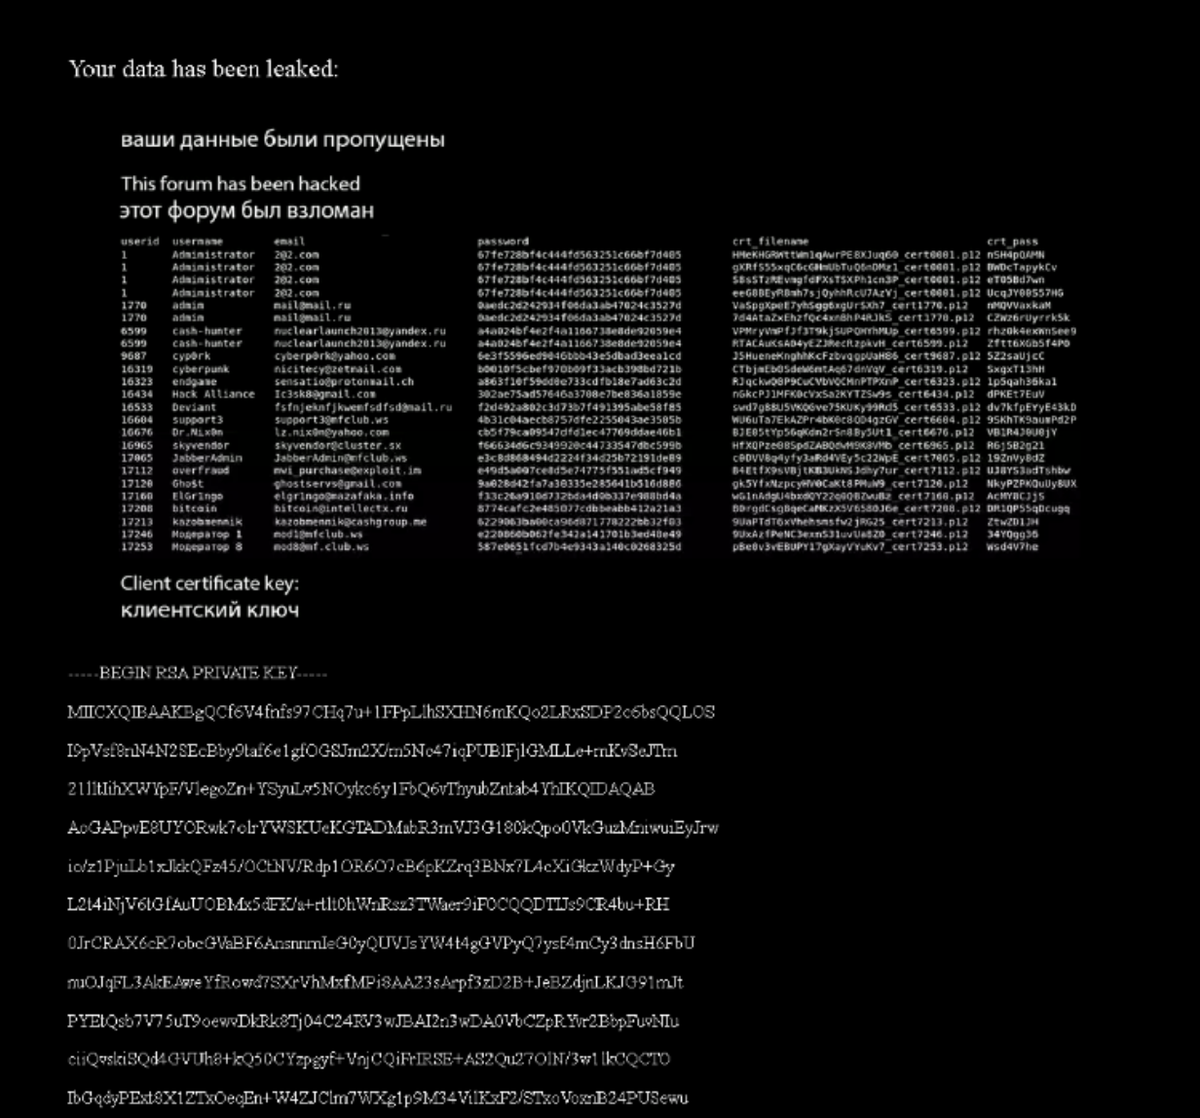
Один из старейших российских форумов для киберпреступников допустил взлом и утечку данных зарегистрированных пользователей. Речь идёт о площадке Maza, ранее известной как Mazafaka, которая активна в Сети по меньшей мере с 2003 года.

Maza — закрытый форум для русскоговорящих киберпреступников. Активность зарегистрированных на нём хакеров связывают с продажей данных банковских карт, украденных у граждан.

Известно, что на площадке часто обсуждались вредоносные программы, эксплойты, схемы спамерских рассылок, способы отмывания денег и тому подобное. Об утечке, затронувшей участников Maza, сообщили специалисты компании Flashpoint.

Как только неким злоумышленникам удалось скомпрометировать Maza, они разместили сообщение, в котором предупреждали администраторов, что их форум был взломан, а данные пользователей похищены.


Оказалось, что в руки атакующих попали идентификаторы и имена пользователей, адреса их электронной почты, ссылки на аккаунты в мессенджерах (Skype, MSN и Aim), а также пароли (хешированные и обфусцированные).

Интересно отметить, как восприняли информацию об утечке сами пользователи. Согласно сообщениям, одни заявили, что планируют найти другую площадку вместо Maza, другие же заявили, что скомпрометированная база данных на сегодняшний день «старая и неактуальная» (по другим сообщениям — «неполная»).

Специалисты Flashpoint подчеркнули, что пока не знают, кто стоит за взломом Maza, однако можно сделать вывод, что это зарубежные киберпреступники. К такому заключению эксперты пришли после изучения записки злоумышленников, которая явно была написана онлайн-переводчиком.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru