



Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Один из старейших российских форумов для киберпреступников допустил взлом и утечку данных зарегистрированных пользователей. Речь идёт о площадке Maza, ранее известной как Mazafaka, которая активна в Сети по меньшей мере с 2003 года.

Maza — закрытый форум для русскоговорящих киберпреступников. Активность зарегистрированных на нём хакеров связывают с продажей данных банковских карт, украденных у граждан.

Известно, что на площадке часто обсуждались вредоносные программы, эксплойты, схемы спамерских рассылок, способы отмывания денег и тому подобное. Об утечке, затронувшей участников Maza, сообщили специалисты компании Flashpoint.

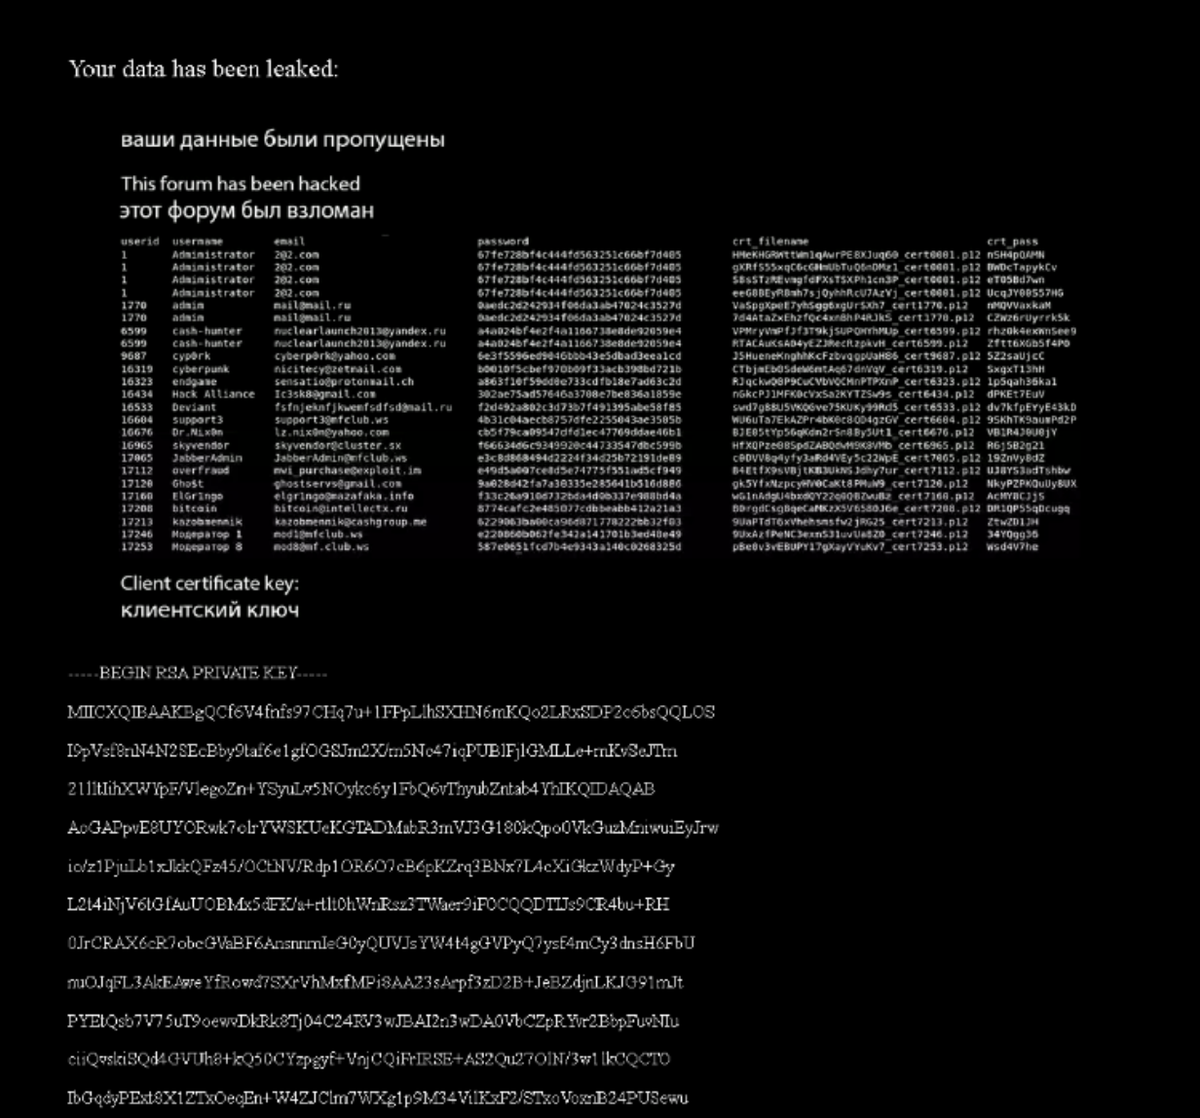
Как только неким злоумышленникам удалось скомпрометировать Maza, они разместили сообщение, в котором предупреждали администраторов, что их форум был взломан, а данные пользователей похищены.


Оказалось, что в руки атакующих попали идентификаторы и имена пользователей, адреса их электронной почты, ссылки на аккаунты в мессенджерах (Skype, MSN и Aim), а также пароли (хешированные и обфусцированные).

Интересно отметить, как восприняли информацию об утечке сами пользователи. Согласно сообщениям, одни заявили, что планируют найти другую площадку вместо Maza, другие же заявили, что скомпрометированная база данных на сегодняшний день «старая и неактуальная» (по другим сообщениям — «неполная»).

Специалисты Flashpoint подчеркнули, что пока не знают, кто стоит за взломом Maza, однако можно сделать вывод, что это зарубежные киберпреступники. К такому заключению эксперты пришли после изучения записки злоумышленников, которая явно была написана онлайн-переводчиком.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru