



По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

Разработчики бесплатного дистрибутива Linux Mint решили пойти по стопам Windows и ужесточить контроль над обновлениями версий операционной системы. А всё из-за того, что пользователи крайне беспечно относятся к апдейтам.

При изучении привычек пользователей Linux Mint команда разработчиков дистрибутива пришла к выводу, что первые не склонны регулярно обновлять версию ОС. И речь идёт не просто о периодическом пропуске выходящих патчей, а об использовании неподдерживаемых версий ОС больше года.

Например, в блоге есть информация о том, что многие устройства по сей день работают на Linux Mint 17.x, а эту версию разработчики не поддерживают с апреля 2019 года.

Такое положение дел подтверждает, что пользователи Linux не всегда ответственны, когда речь заходит о регулярном патчинге. Возможно, это отчасти связано с тем, что они верят в свою неуязвимость перед вредоносными программами и стандартными кибератаками.

Тем не менее разработчики Linux Mint признали и свою ошибку — пользователям не напоминают об установке обновлений и не подталкивают к апдейту системы. Но теперь всё изменится, согласно новому посту в блоге Linux Mint.

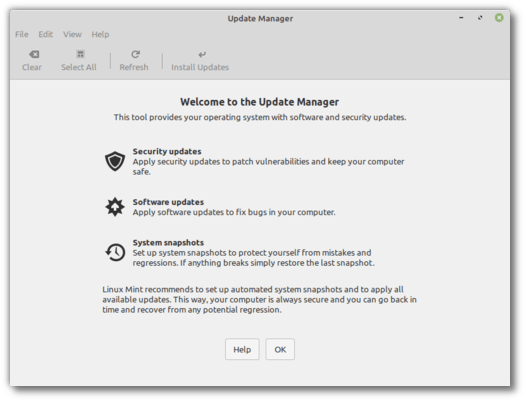
Менеджер обновлений отныне будет уведомлять пользователей о наличии патчей, которые желательно установить. Более того, в некоторых случаях, согласно посту, апдейты будут инсталлироваться в принудительном порядке.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru