



Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Исследователи предупреждают о новой уловке злоумышленников, призванной обеспечить доставку фишинговых сообщений в обход традиционных средств защиты электронной почты. Ссылки, встраиваемые в тело письма-ловушки, выглядят вполне невинно; от привычной формы записи URL их отличает лишь искаженный префикс: вместо двойного косого слеша в схеме обращения к ресурсу (http:// или https://) используется слеш и бэкслеш (http:/\).

Защитные почтовые фильтры обычно настроены на отлов иных изменений URL, привносимых мошенниками, — в частности, умышленных опечаток и подмены символов, что обычно является признаком тайпсквоттинга. Внимательные пользователи тоже научились распознавать такие трюки, и злоумышленникам приходится изобретать все новые и новые способы сокрытия мошеннического характера своих писем.

В данном случае фишеры пользуются тем, что современные браузеры и многие email-сканеры игнорируют наклон слешей в префиксе URL. Первые атаки с использованием новой уловки эксперты GreatHorn обнаружили в октябре. С тех пор такие попытки обхода email-фильтров заметно участились, а в январе их число, по данным ИБ-компании, возросло на 5933%.

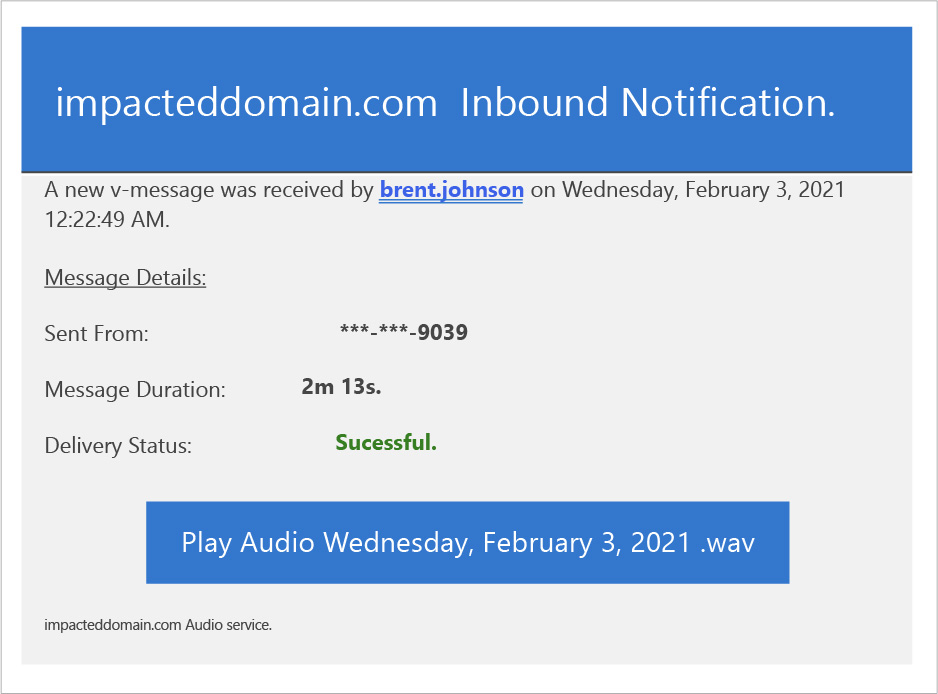
Вначале фишеры рассылали свои письма от имени сервиса речевой почты, выдавая их за уведомление о новом сообщении. В тело письма они встраивали зловредную ссылку — например, такую: http:/\brent.johnson.australiasnationalskincheckday.org.au//exr/brent.johnson@затронутыйдомен.com


Тестирование показало, что при нажатии этой кнопки происходит перенаправление на сайт злоумышленников, который для правдоподобия использует reCAPTCHA. Итоговая лендинг-страница имитирует страницу входа Microsoft Office, на ней даже проставлен email-адрес получателя фишингового письма. Если визитер, следуя подсказке, введет свои логии и пароль, эти данные будут украдены и обеспечат мошенникам доступ к почтовому ящику и контактам жертвы.

Позднее авторы таких рассылок стали разнообразить свою тактику — подменяли отображаемое имя отправителя, указывая абонента внутренней почты; отсылали письма с адресов с чистой репутацией, встраивали ссылки на открытый редиректор, создавали иллюзию важности и срочности перехода по ссылке.

Подобным фишинговым атакам, по данным GreatHorn, чаще подвергаются организации, использующие Office 365, чем те, что полагаются на облачные сервисы Google. В разделении по вертикалям больше прочих от них страдают представители фарминдустрии, сферы кредитования, генподрядчики и строители, а также операторы проводной и мобильной связи.

5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами

С российским 5G обнаружился важный нюанс. Сети пятого поколения действительно запущены, но работа в новом диапазоне 4,63-4,99 ГГц пока ограничивается пилотными зонами. Коммерческие сервисы на первом этапе разворачиваются преимущественно на уже используемых операторами частотах LTE.

МТС создала зоны 5G в диапазоне 4,9 ГГц в Москве, Санкт-Петербурге, Новосибирске, Екатеринбурге и Уфе.

Однако в Минцифры уточнили: оператор получил разрешение на тестирование оборудования без взимания платы с абонентов. Оно действует до 1 августа 2027 года и основано на решении Госкомиссии по радиочастотам от 2019 года.

Источник «Коммерсанта» в отрасли считает, что называть эти площадки полноценным коммерческим запуском некорректно. Старое разрешение позволяло проводить пилоты, в том числе на зарубежном оборудовании.

В МТС подтвердили, что действуют в рамках решения ГКРЧ, но производителя техники не раскрыли. По данным собеседников издания, оператор использует иностранные базовые станции.

А вот новое решение ГКРЧ уже устанавливает другие правила: строить сети в диапазоне 4,63-4,99 ГГц можно только на сертифицированном российском оборудовании. Здесь и начинается главная загвоздка — серийных отечественных базовых станций 5G на рынке пока нет.

«Иртея» рассчитывает поставить первые станции в начале 2027 года, Yadro также планирует начать серийное производство в следующем году. До этого операторы будут развивать 5G в уже выделенных им LTE-диапазонах. МегаФон, например, прямо заявил, что пошёл именно по такому пути.

Ранее Минцифры сообщило о запуске коммерческого 5G в 16 городах для потенциальной аудитории около 10 млн человек. Использование существующих частот должно увеличить пропускную способность сетей на 20-25%, а до конца 2026 года технологию хотят распространить ещё на 50 городов.

RSS: Новости на портале Anti-Malware.ru