



Оверлейный Bluetooth-скиммер блокирует чтение чипов смарт-карт

Оверлейный Bluetooth-скиммер блокирует чтение чипов смарт-карт

Оверлейный Bluetooth-скиммер блокирует чтение чипов смарт-карт

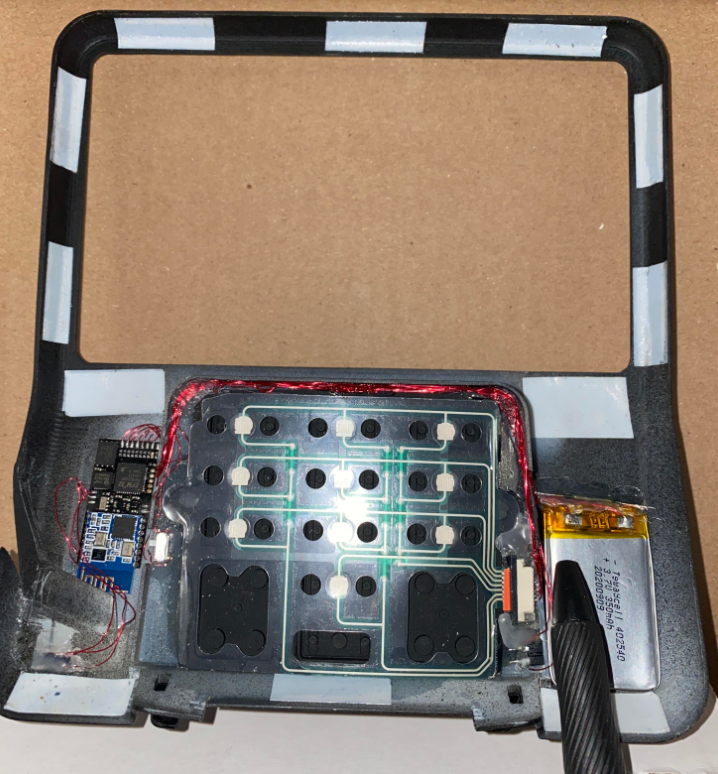
В ряде магазинов сети розничной торговли в США обнаружено новое скимминговое устройство, предназначенное для сбора данных банковских карт и ПИН-кодов, вводимых в кассовых терминалах. Украденную информацию скиммер передает своим хозяевам по Bluetooth. Примечательно, что один из его компонентов блокирует распознавание встроенных в карты чипов, вынуждая покупателей предоставлять для чтения магнитную полосу.

Перехват ПИН-кодов, как выяснил Брайан Кребс, осуществляется с помощью пластиковой наладки на клавиатуру PoS-терминала. Модуль считывания данных с магнитной полосы карт злоумышленники прячут под Bluetooth-платой. Все компоненты скиммера запитываются от небольшой батарейки, также скрытно устанавливаемой в корпус терминала.


По словам представителя ИБ-службы пострадавшего ритейлера, инородные предметы в терминалах были обнаружены лишь через несколько недель после их установки. Судя по всему, такой скиммер можно с легкостью внедрить в любой платежный терминал, независимо от производства.

Украденные таким образом данные злоумышленники могут использовать для клонирования платежных карт с целью вывода денежных средств со счетов жертв через банкоматы. Фальсификация чипированных карт обходится дороже, к тому же это сделать сложнее. Однако почти все смарт-карты имеют и магнитную полосу — на тот случай, когда PoS-терминал окажется не в состоянии прочесть информацию с чипа по причине неисправности или отсутствия соответствующего модуля.

К сожалению, массовый переход на использование смарт-карт в США пока не принес нормативных ограничений на традиционные транзакции с использованием магнитной полосы. Далеко не все банки и банкоматы готовы воспрепятствовать принудительному откату, который демонстрирует новый образец скиммера.

В идеале банки и эмитенты платежных карт должны фиксировать такие случаи как потенциальное мошенничество, а парк банкоматов и платежных терминалов следует обновить, чтобы исключить сбои в чтении чипов. Это, в свою очередь, позволит настроить такое оборудование на блокировку отката к магнитной полосе при наличии встроенного чипа.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru