



Оверлейный Bluetooth-скиммер блокирует чтение чипов смарт-карт

Оверлейный Bluetooth-скиммер блокирует чтение чипов смарт-карт

Оверлейный Bluetooth-скиммер блокирует чтение чипов смарт-карт

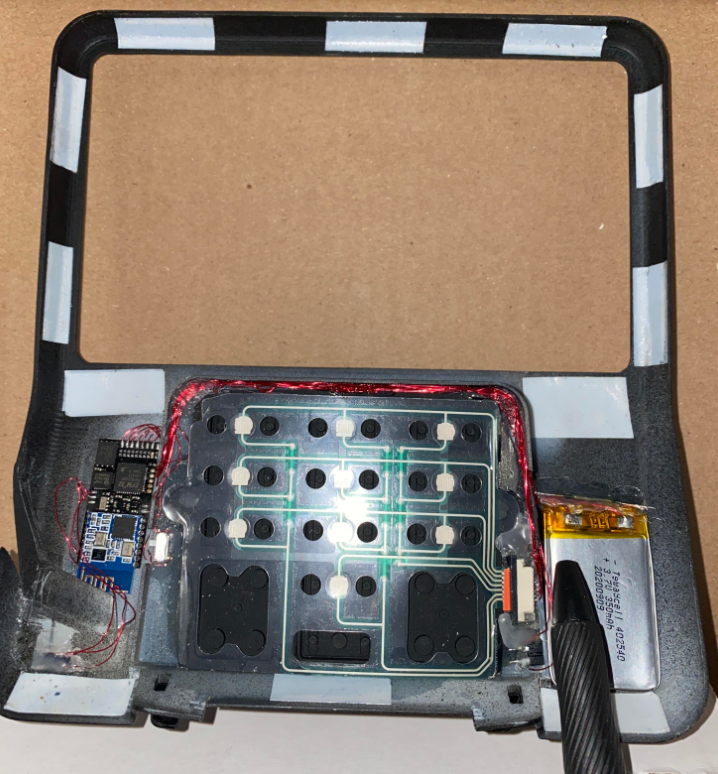
В ряде магазинов сети розничной торговли в США обнаружено новое скимминговое устройство, предназначенное для сбора данных банковских карт и ПИН-кодов, вводимых в кассовых терминалах. Украденную информацию скиммер передает своим хозяевам по Bluetooth. Примечательно, что один из его компонентов блокирует распознавание встроенных в карты чипов, вынуждая покупателей предоставлять для чтения магнитную полосу.

Перехват ПИН-кодов, как выяснил Брайан Кребс, осуществляется с помощью пластиковой наладки на клавиатуру PoS-терминала. Модуль считывания данных с магнитной полосы карт злоумышленники прячут под Bluetooth-платой. Все компоненты скиммера запитываются от небольшой батарейки, также скрытно устанавливаемой в корпус терминала.


По словам представителя ИБ-службы пострадавшего ритейлера, инородные предметы в терминалах были обнаружены лишь через несколько недель после их установки. Судя по всему, такой скиммер можно с легкостью внедрить в любой платежный терминал, независимо от производства.

Украденные таким образом данные злоумышленники могут использовать для клонирования платежных карт с целью вывода денежных средств со счетов жертв через банкоматы. Фальсификация чипированных карт обходится дороже, к тому же это сделать сложнее. Однако почти все смарт-карты имеют и магнитную полосу — на тот случай, когда PoS-терминал окажется не в состоянии прочесть информацию с чипа по причине неисправности или отсутствия соответствующего модуля.

К сожалению, массовый переход на использование смарт-карт в США пока не принес нормативных ограничений на традиционные транзакции с использованием магнитной полосы. Далеко не все банки и банкоматы готовы воспрепятствовать принудительному откату, который демонстрирует новый образец скиммера.

В идеале банки и эмитенты платежных карт должны фиксировать такие случаи как потенциальное мошенничество, а парк банкоматов и платежных терминалов следует обновить, чтобы исключить сбои в чтении чипов. Это, в свою очередь, позволит настроить такое оборудование на блокировку отката к магнитной полосе при наличии встроенного чипа.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru