



В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

Разработчики из компании CD Projekt Red выпустили патч для недавно обнаруженной уязвимости в популярной игре Cyberpunk 2077. Напомним, что брешь позволяла выполнить код удалённо, а использовать её в атаке можно было с помощью модов и файлов сохранений.

В начале февраля 2021 года представители CD Projekt Red уведомили геймеров по всему миру о наличии проблемы безопасности. В частности, любителям игрового проекта Cyberpunk 2077 крайне рекомендовалось избегать модов и сохранений, загруженных из непроверенных источников.

Корень проблемы заключался в том, как видеоигра Cyberpunk 2077 обрабатывала файлы DLL. Некто PixelRick, создатель CyberpunkSaveEditor, подробно рассказал о методе эксплуатации, который приводил к удалённому выполнению кода. Ключевую роль здесь играет уязвимость переполнения буфера и библиотека xinput1_3.dll.

Другими словами, атакующие с помощью выявленной уязвимости вполне могли выполнить команды, а также загрузить и запустить вредоносные программы на компьютере жертвы.

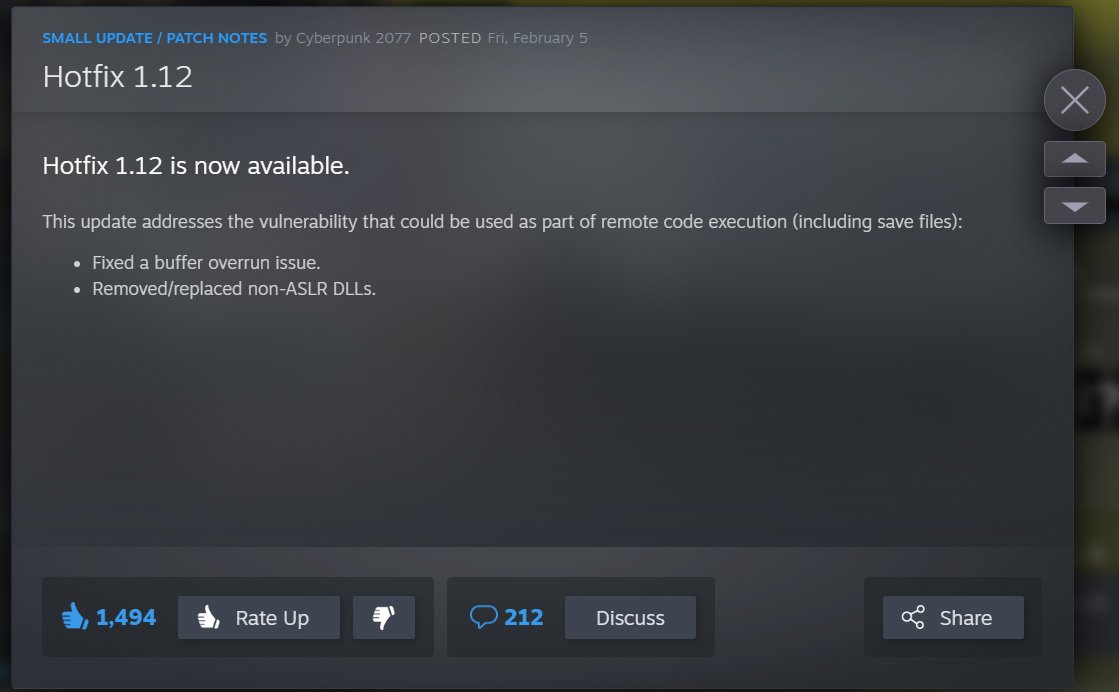
На помощь пришёл патч от CD Projekt — Hotfix 1.12, описание которого говорит о том, что «разработчики устранили возможность переполнения буфера и убрали/заменили все DLL-файлы, не использующие ASLR».


Таким образом, теперь уязвимая библиотека xinput1_3.dll не фигурирует в работе игры Cyberpunk 2077 — её место заняла C:\Windows\System32\xinput1_4.dll, которая поставляется с Windows 10. Технология ASLR после выхода обновления задействована по полной программе.

Специалисты настоятельно рекомендуют установить вышедший патч, поскольку это займёт всего несколько секунд. Если вы запускаете Cyberpunk 2077 вне Steam или используете менеджер модов, постарайтесь всё равно выделить время и поставить патч в самом Steam.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru