



В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

Разработчики из компании CD Projekt Red выпустили патч для недавно обнаруженной уязвимости в популярной игре Cyberpunk 2077. Напомним, что брешь позволяла выполнить код удалённо, а использовать её в атаке можно было с помощью модов и файлов сохранений.

В начале февраля 2021 года представители CD Projekt Red уведомили геймеров по всему миру о наличии проблемы безопасности. В частности, любителям игрового проекта Cyberpunk 2077 крайне рекомендовалось избегать модов и сохранений, загруженных из непроверенных источников.

Корень проблемы заключался в том, как видеоигра Cyberpunk 2077 обрабатывала файлы DLL. Некто PixelRick, создатель CyberpunkSaveEditor, подробно рассказал о методе эксплуатации, который приводил к удалённому выполнению кода. Ключевую роль здесь играет уязвимость переполнения буфера и библиотека xinput1_3.dll.

Другими словами, атакующие с помощью выявленной уязвимости вполне могли выполнить команды, а также загрузить и запустить вредоносные программы на компьютере жертвы.

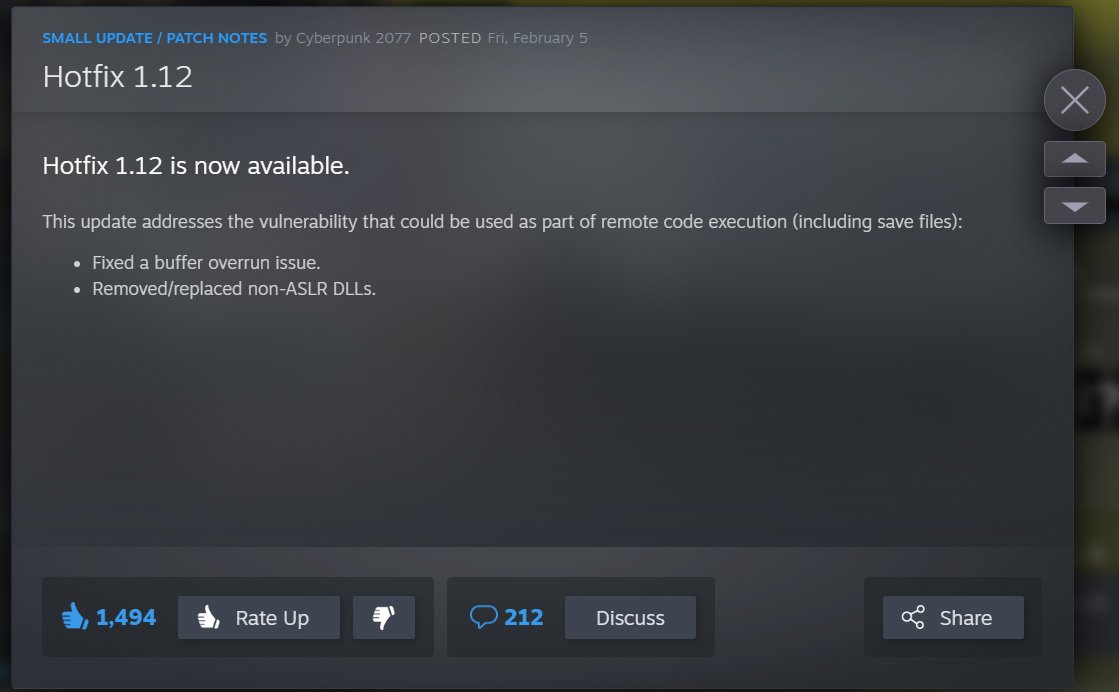
На помощь пришёл патч от CD Projekt — Hotfix 1.12, описание которого говорит о том, что «разработчики устранили возможность переполнения буфера и убрали/заменили все DLL-файлы, не использующие ASLR».


Таким образом, теперь уязвимая библиотека xinput1_3.dll не фигурирует в работе игры Cyberpunk 2077 — её место заняла C:\Windows\System32\xinput1_4.dll, которая поставляется с Windows 10. Технология ASLR после выхода обновления задействована по полной программе.

Специалисты настоятельно рекомендуют установить вышедший патч, поскольку это займёт всего несколько секунд. Если вы запускаете Cyberpunk 2077 вне Steam или используете менеджер модов, постарайтесь всё равно выделить время и поставить патч в самом Steam.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru