



Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Несколько наиболее значимых социальных площадок — Facebook, Instagram, TikTok и Twitter — на прошлой неделе начали совместную кампанию с целью пресечь деятельность пользователей, занимающихся торговлей взломанных аккаунтов. В результате представители соцсетей вышли на сотни профилей, играющих основную роль в преступной схеме.

Анализ деятельности злоумышленников вывел исследователей на конкретный форум для киберпреступников — OGUsers. На этой площадке тысячи людей продают доступ к взломанным учётным записям в соцсетях и на веб-сайтах.

Представители Facebook в беседе с Брайаном Кребсом (KrebsOnSecurity) уточнили, что им удалось забанить сотни аккаунтов, основная часть которых располагалась на площадке Instagram. Стоящие за этими аккаунтами злоумышленники использовали разные тактики для атаки пользователей: взлом, запугивание, вымогательство, шантаж, sextortion, SIM swapping и тому подобное.

Представители Twitter подтвердили тому же Кребсу, что вместе со специалистами Facebook они принимали участие в операции против аккаунтов злоумышленников, пытающихся торговать взломанными профилями пользователей.

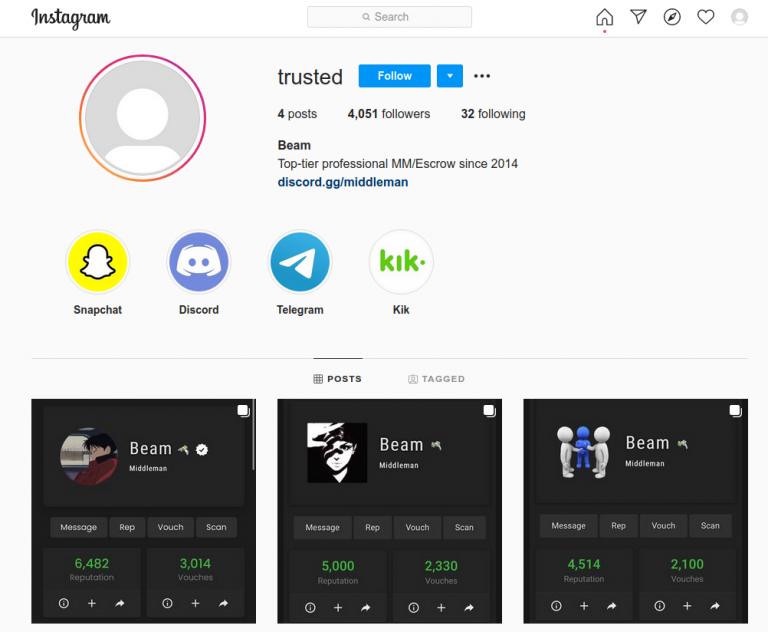
Одна из учётных записей, попавшая в поле зрения исследователей, насчитывала более четырёх тысяч подписчиков в Instagram. Аккаунт под именем «Trusted» активно участвовал в жизни форума OGUsers, чего не скрывал даже в описании своего профиля.


Эксперты в очередной раз призвали владельцев аккаунтов в социальных сетях максимально защищать свои учётные записи. Крайне важно придумать сложный пароль и включить двухфакторную аутентификацию (2FA).

Более того, поскольку сегодня Twitter и Facebook уже поддерживают электронные ключи, можно вполне воспользоваться этим дополнительным слоем защиты. В этом случае рядовые пользователи могут рассчитывать на относительную безопасность своих аккаунтов.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru