



Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Несколько наиболее значимых социальных площадок — Facebook, Instagram, TikTok и Twitter — на прошлой неделе начали совместную кампанию с целью пресечь деятельность пользователей, занимающихся торговлей взломанных аккаунтов. В результате представители соцсетей вышли на сотни профилей, играющих основную роль в преступной схеме.

Анализ деятельности злоумышленников вывел исследователей на конкретный форум для киберпреступников — OGUsers. На этой площадке тысячи людей продают доступ к взломанным учётным записям в соцсетях и на веб-сайтах.

Представители Facebook в беседе с Брайаном Кребсом (KrebsOnSecurity) уточнили, что им удалось забанить сотни аккаунтов, основная часть которых располагалась на площадке Instagram. Стоящие за этими аккаунтами злоумышленники использовали разные тактики для атаки пользователей: взлом, запугивание, вымогательство, шантаж, sextortion, SIM swapping и тому подобное.

Представители Twitter подтвердили тому же Кребсу, что вместе со специалистами Facebook они принимали участие в операции против аккаунтов злоумышленников, пытающихся торговать взломанными профилями пользователей.

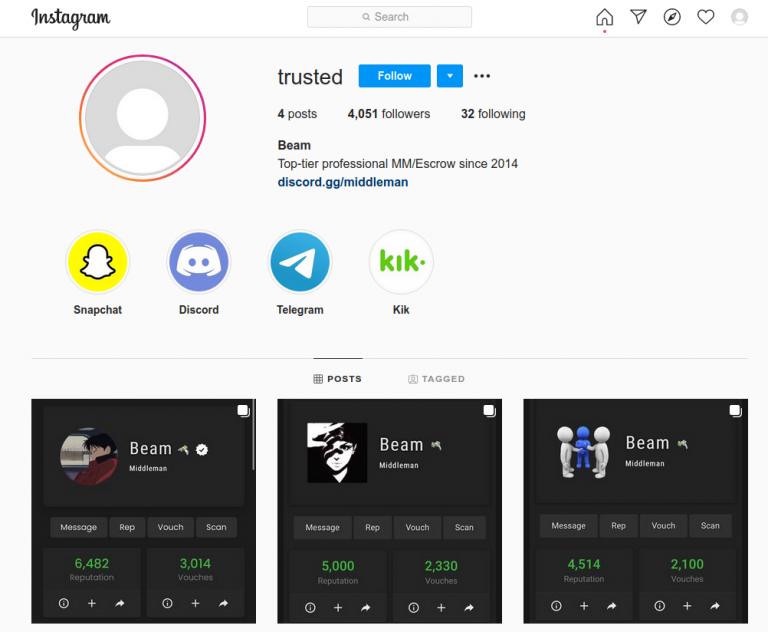
Одна из учётных записей, попавшая в поле зрения исследователей, насчитывала более четырёх тысяч подписчиков в Instagram. Аккаунт под именем «Trusted» активно участвовал в жизни форума OGUsers, чего не скрывал даже в описании своего профиля.


Эксперты в очередной раз призвали владельцев аккаунтов в социальных сетях максимально защищать свои учётные записи. Крайне важно придумать сложный пароль и включить двухфакторную аутентификацию (2FA).

Более того, поскольку сегодня Twitter и Facebook уже поддерживают электронные ключи, можно вполне воспользоваться этим дополнительным слоем защиты. В этом случае рядовые пользователи могут рассчитывать на относительную безопасность своих аккаунтов.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru