



Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Facebook, Instagram, Twitter занялись продавцами взломанных аккаунтов

Несколько наиболее значимых социальных площадок — Facebook, Instagram, TikTok и Twitter — на прошлой неделе начали совместную кампанию с целью пресечь деятельность пользователей, занимающихся торговлей взломанных аккаунтов. В результате представители соцсетей вышли на сотни профилей, играющих основную роль в преступной схеме.

Анализ деятельности злоумышленников вывел исследователей на конкретный форум для киберпреступников — OGUsers. На этой площадке тысячи людей продают доступ к взломанным учётным записям в соцсетях и на веб-сайтах.

Представители Facebook в беседе с Брайаном Кребсом (KrebsOnSecurity) уточнили, что им удалось забанить сотни аккаунтов, основная часть которых располагалась на площадке Instagram. Стоящие за этими аккаунтами злоумышленники использовали разные тактики для атаки пользователей: взлом, запугивание, вымогательство, шантаж, sextortion, SIM swapping и тому подобное.

Представители Twitter подтвердили тому же Кребсу, что вместе со специалистами Facebook они принимали участие в операции против аккаунтов злоумышленников, пытающихся торговать взломанными профилями пользователей.

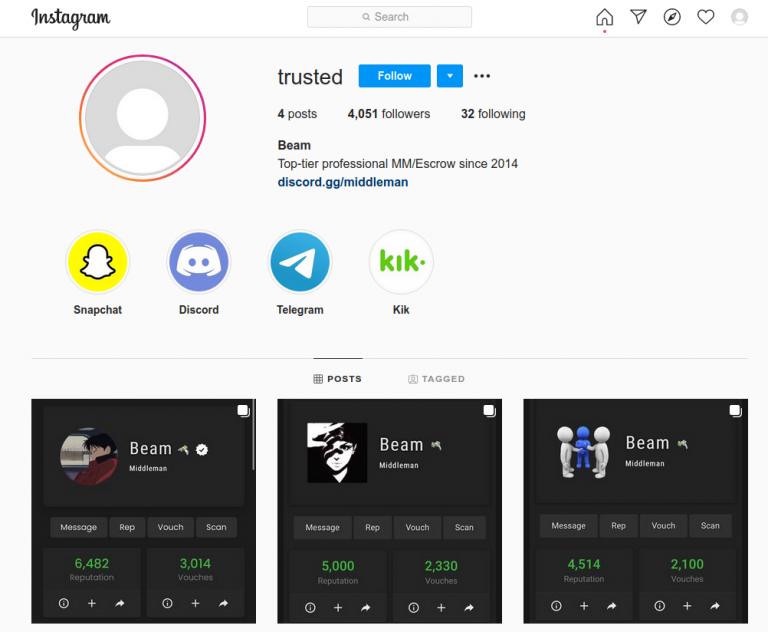
Одна из учётных записей, попавшая в поле зрения исследователей, насчитывала более четырёх тысяч подписчиков в Instagram. Аккаунт под именем «Trusted» активно участвовал в жизни форума OGUsers, чего не скрывал даже в описании своего профиля.


Эксперты в очередной раз призвали владельцев аккаунтов в социальных сетях максимально защищать свои учётные записи. Крайне важно придумать сложный пароль и включить двухфакторную аутентификацию (2FA).

Более того, поскольку сегодня Twitter и Facebook уже поддерживают электронные ключи, можно вполне воспользоваться этим дополнительным слоем защиты. В этом случае рядовые пользователи могут рассчитывать на относительную безопасность своих аккаунтов.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru