



Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Для обхода защитных почтовых шлюзов и фильтров авторы адресных фишинговых писем используют новаторский способ сокрытия вредоносного содержимого страницы. Теги JavaScript, внедряемые в HTML-код, шифруются с использованием азбуки Морзе.

Новая фишинговая компания стартовала, по всей видимости, в начале текущего месяца. Первые образцы мошеннических вложений были загружены на VirusTotal 2 февраля.

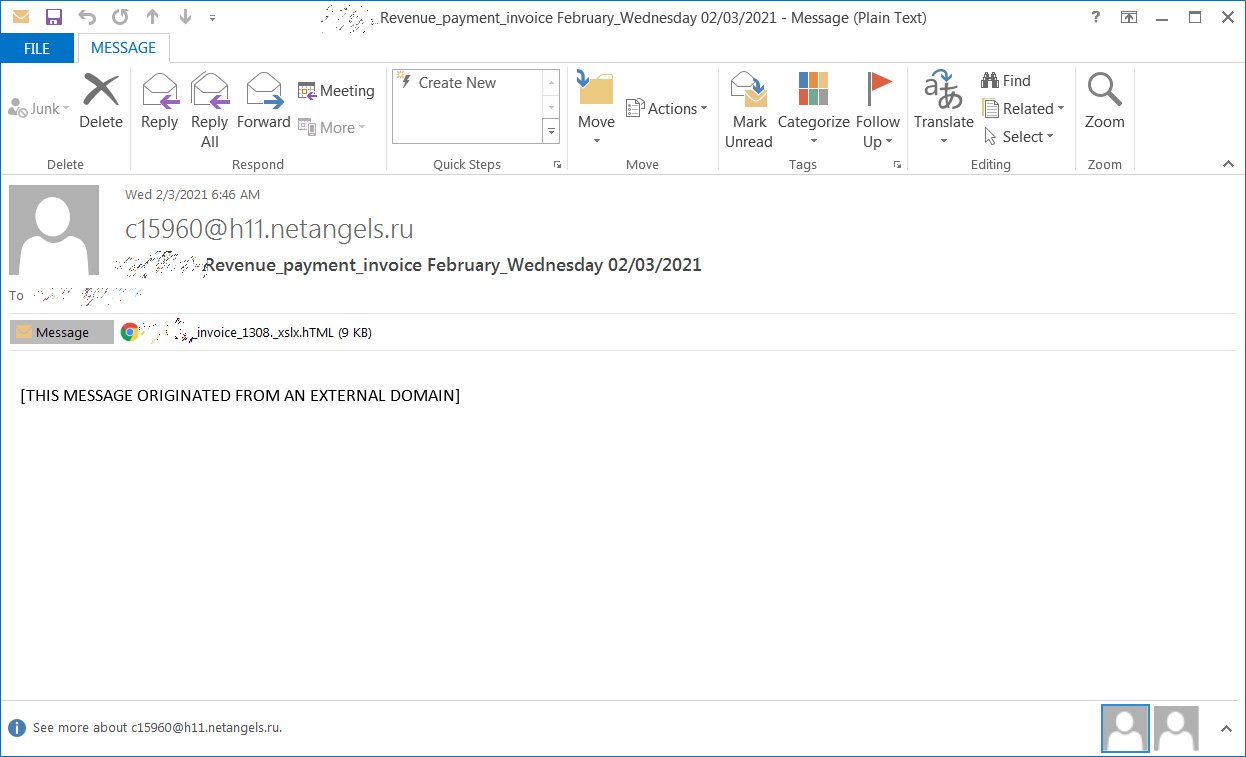
Поддельные сообщения замаскированы под требование оплаты услуг от имени некой организации. Прикрепленный файл, судя по названию, содержит счет-фактуру, выписанный на имя получателя письма, однако двойное расширение — ._xlsx.hTML — должно сразу насторожить адресата.


При просмотре вложения в текстовом редакторе эксперты обнаружили JavaScript, сопоставляющий буквы и цифры с символами азбуки Морзе. Этот сценарий расшифровывает код «морзянки», вызывая функцию decodeMorse(). На выходе получается шестнадцатеричная строка, декодирование которой выявляет теги JavaScript, подставляемые в HTML-код страницы.

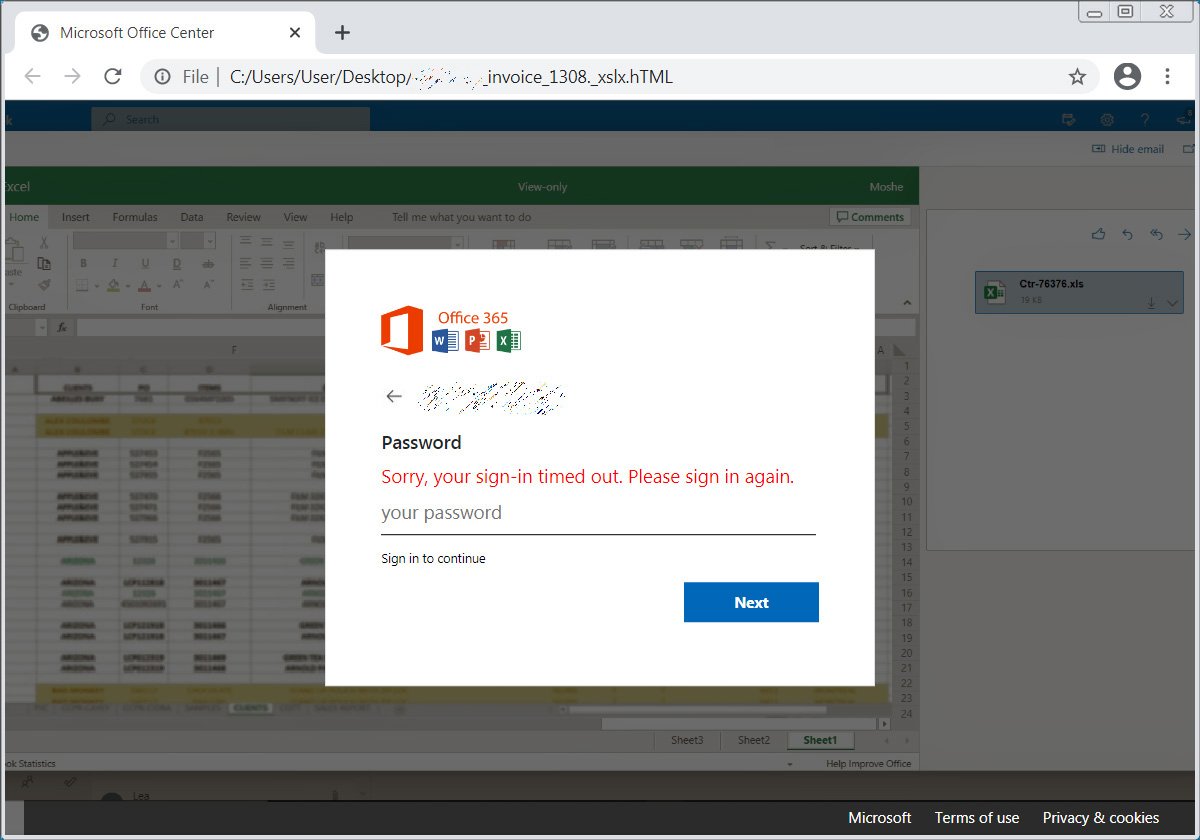
Внедрение скриптов в данном случае обеспечивает ресурсы, необходимые для рендеринга поддельной таблицы Excel с диалоговым окном — пользователю сообщается, что время авторизации истекло и нужно повторно ввести пароль. Если жертва последует этому указанию, данные из формы отправятся на сервер злоумышленников.

Для пущей убедительности фишинговая страница снабжена логотипом атакуемой компании — мошенники получают его с сайта logo.clearbit.comservice. Если требуемого значка там нет, они используют логотип Office 365.


Исследователям из BleepingComputer пока удалось выявить 11 мишеней текущей фишинговой кампании: SGS, Dimensional, Metrohm, SBI Mauritius Ltd (подразделение Государственного банка Индии), NUOVO IMAIE, Bridgestone, Cargeas, ODDO BHF Asset Management, Dea Capital, Equinti и Capital Four.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru