



Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Количество уязвимостей, обнаруженных в продуктах, используемых в автоматизированных системах управления (АСУ ТП), ощутимо выросло в 2020 году. Об этом говорит отчёт компании Claroty, специализирующейся на промышленной кибербезопасности.

Согласно собранной Claroty статистике, за весь 2020 год исследователи выявили 893 уязвимостей, что на 24,72% оказалось больше, чем годом ранее. Во втором полугодии 2020-го эксперты сообщили о 449 уязвимостях, затрагивающих продукты 59 вендоров.

Более 70% брешей получили статус критических или высокую степень опасности (по шкале CVSS). В первой половине прошлого года эта доля была несколько выше — 75%.

«Число уязвимостей АСУ ТП, обнаруженных в 2020 году, выросло на 32,89% в сравнении с 2018-м и на 24,72% — с 2019 годом. Основными причинами такого роста, скорее всего, являются риски, сопряжённые с проблемами безопасности промышленных систем», — пишут в отчёте специалисты Claroty.

71,49% обнаруженных уязвимостей АСУ ТП можно было использовать через сетевую атаку (эксплуатация проходит удалённо), а 89,98% не требуют никакого особо условия для успешной атаки. При этом о 60,8% багах стало известно благодаря сторонним экспертам.

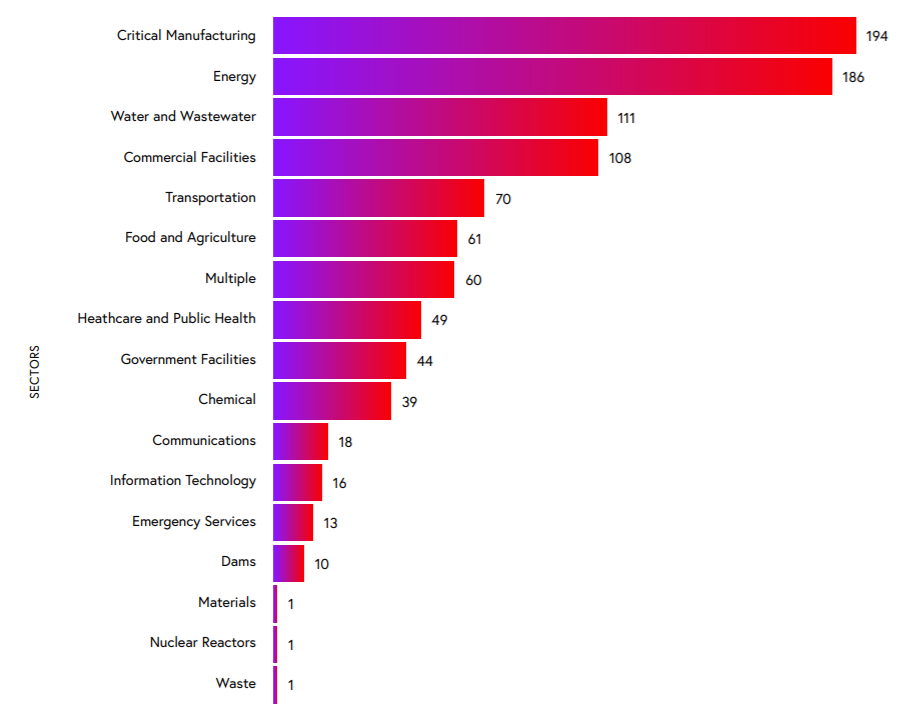
Во втором полугодии 2020 года критические проблемы безопасности распределились по секторам следующим образом: 194 в производстве, 186 в энергетике, 111 в водоперерабатывающей промышленности, 108 — в коммерческих объектах.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru