



Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Число уязвимостей АСУ ТП выросло на 24% в 2020 году

Количество уязвимостей, обнаруженных в продуктах, используемых в автоматизированных системах управления (АСУ ТП), ощутимо выросло в 2020 году. Об этом говорит отчёт компании Claroty, специализирующейся на промышленной кибербезопасности.

Согласно собранной Claroty статистике, за весь 2020 год исследователи выявили 893 уязвимостей, что на 24,72% оказалось больше, чем годом ранее. Во втором полугодии 2020-го эксперты сообщили о 449 уязвимостях, затрагивающих продукты 59 вендоров.

Более 70% брешей получили статус критических или высокую степень опасности (по шкале CVSS). В первой половине прошлого года эта доля была несколько выше — 75%.

«Число уязвимостей АСУ ТП, обнаруженных в 2020 году, выросло на 32,89% в сравнении с 2018-м и на 24,72% — с 2019 годом. Основными причинами такого роста, скорее всего, являются риски, сопряжённые с проблемами безопасности промышленных систем», — пишут в отчёте специалисты Claroty.

71,49% обнаруженных уязвимостей АСУ ТП можно было использовать через сетевую атаку (эксплуатация проходит удалённо), а 89,98% не требуют никакого особо условия для успешной атаки. При этом о 60,8% багах стало известно благодаря сторонним экспертам.

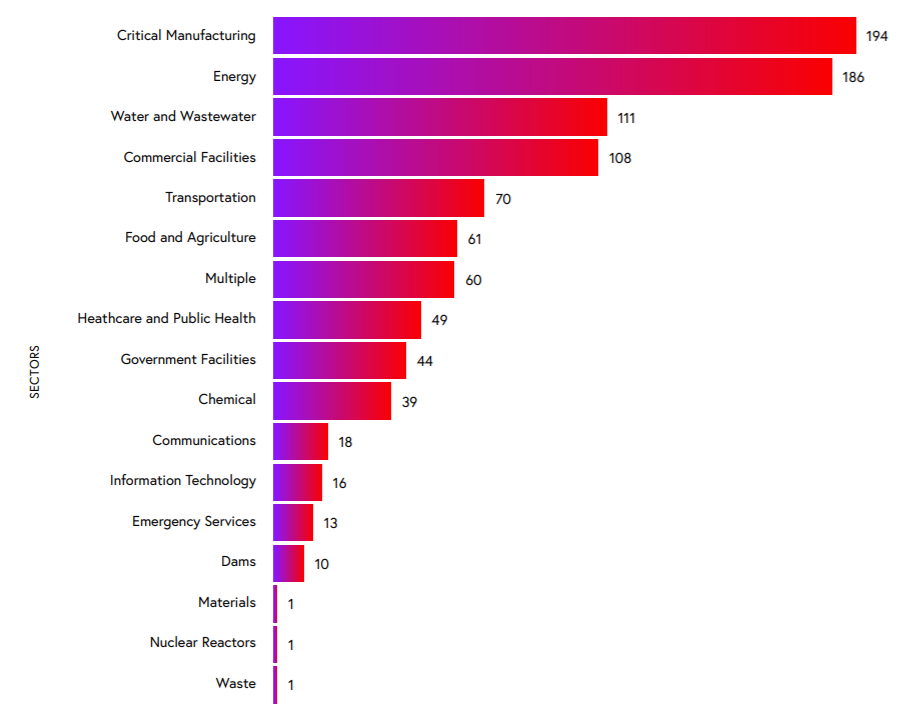
Во втором полугодии 2020 года критические проблемы безопасности распределились по секторам следующим образом: 194 в производстве, 186 в энергетике, 111 в водоперерабатывающей промышленности, 108 — в коммерческих объектах.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru