



Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Google: Грамотный патчинг избавил бы от 25% 0-day в 2020 году

Специалисты Google утверждают, что доброй четверти 0-day уязвимостей, которые злоумышленники эксплуатировали в 2020 году, можно было избежать банальным грамотным патчингом. Если бы разработчики своевременно и добросовестно устраняли бреши в своих продуктах, успешных кибератак было бы на порядок меньше, уверены в Google.

Команда Project Zero, специализирующаяся на поиске проблем безопасности, утверждает, что за весь прошлый год ей удалось выявить 24 уязвимости нулевого дня. Все эти дыры использовались в реальных атаках.

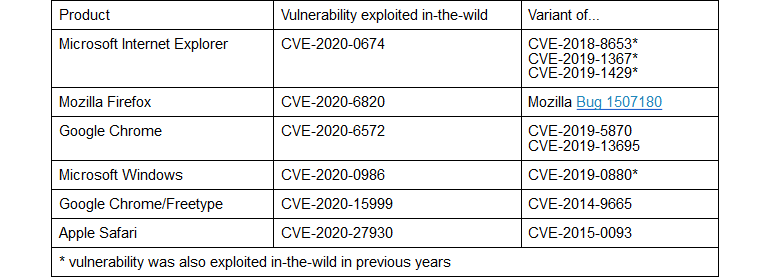
Шесть обнаруженных багов представляли собой вариации старых уязвимостей, которые уже были описаны экспертами в предыдущие годы. Другими словами, киберпреступники просто изучили отчёты о проблемах безопасности, выделили важные моменты и создали новые эксплойты для старых дыр.

«Для разработки некоторых новых эксплойтов потребовалось заменить всего одну-две строки в коде. В результате на выходе злоумышленники получили вполне рабочие инструменты для новых атак», — пишут специалисты Project Zero в блоге.

Исследователи имеют в виду эксплойты для 0-day в таких серьёзных продуктах, как Chrome, Firefox, Internet Explorer, Safari и Windows. Команда Project Zero даже опубликовала таблицу, в которой наглядно видно, из какой старой уязвимости появилась новая:


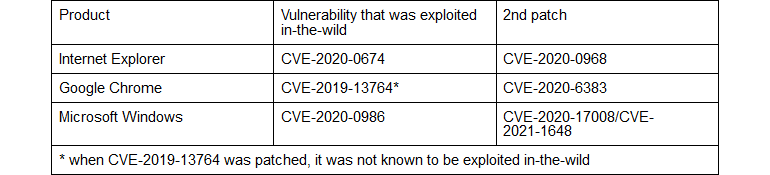
Ещё три 0-day бреши, выявленные и якобы устранённые в 2020 году, можно было использовать в атаках приблизительно похожим способом. По словам экспертов, потребовались дополнительные патчи для Chrome, Internet Explorer и Windows.

При этом в Project Zero подчёркивают, что если бы у злоумышленников была возможность изучить выпущенные патчи, они с большой долей вероятности смогли бы создать новые рабочие эксплойты.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru