



Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Неизвестным киберпреступникам удалось получить контроль над доменом perl.com, после чего они установили редирект, перенаправляющий посетителей на IP-адрес, который ранее уже фигурировал в кампаниях по распространению вредоносных программ.

Законный собственник домена perl.com — The Perl Foundation, некоммерческая организация, участники которой стараются внести вклад в развитие таких языков программирования, как Perl и Raku.

Perl.com создали в 1994, с тех пор веб-ресурс считается официальной площадкой, посвящённой языку Perl. В связи с недавней кибератакой пользователям рекомендуется пока избегать посещения этого сайта.

«Домен perl.com оказался взломан. В настоящее время он перенаправляет пользователей на сторонний ресурс. Мы пытаемся вернуть контроль и восстановить доступ к perl.com», — гласит официальное заявление представителей The Perl Foundation. — «Призываем вас не посещать вышеозначенный сайт, поскольку есть основания полагать, что он теперь связан с площадками, ранее распространявшими вредоносные программы».

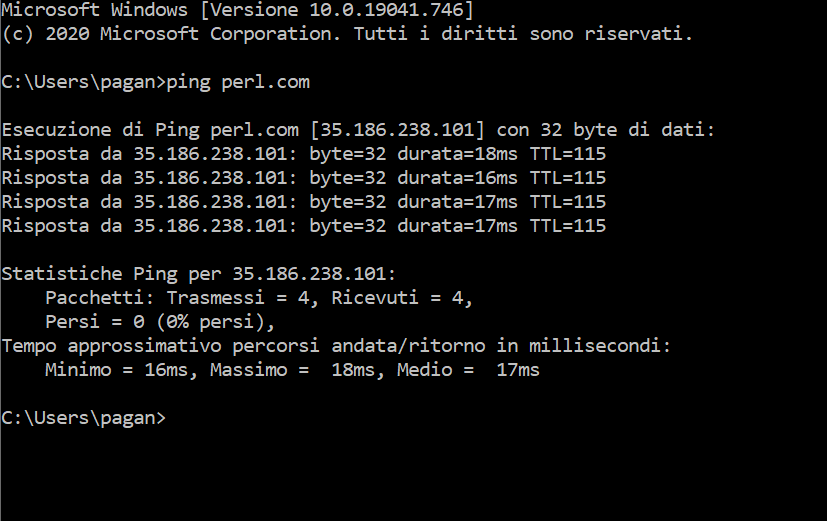
Чуть позже выяснилось, что атакующие изменили IP-адрес с 151.101.2.132 на 35.186.238[.]10:


После того как злоумышленники получили контроль над доменом, сайт начал отдавать пустую страницу, в HTML которой можно было обнаружить скрипты Godaddy. Более того, сразу после взлома perl.com был выставлен на продажу за $190 000 на площадке afternic.com.

Эксперты в области кибербезопасности напомнили, что IP-адрес 35.186.238[.]101 ранее был замечен в кампаниях по распространению программы-вымогателя Locky.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru