



Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Неизвестным киберпреступникам удалось получить контроль над доменом perl.com, после чего они установили редирект, перенаправляющий посетителей на IP-адрес, который ранее уже фигурировал в кампаниях по распространению вредоносных программ.

Законный собственник домена perl.com — The Perl Foundation, некоммерческая организация, участники которой стараются внести вклад в развитие таких языков программирования, как Perl и Raku.

Perl.com создали в 1994, с тех пор веб-ресурс считается официальной площадкой, посвящённой языку Perl. В связи с недавней кибератакой пользователям рекомендуется пока избегать посещения этого сайта.

«Домен perl.com оказался взломан. В настоящее время он перенаправляет пользователей на сторонний ресурс. Мы пытаемся вернуть контроль и восстановить доступ к perl.com», — гласит официальное заявление представителей The Perl Foundation. — «Призываем вас не посещать вышеозначенный сайт, поскольку есть основания полагать, что он теперь связан с площадками, ранее распространявшими вредоносные программы».

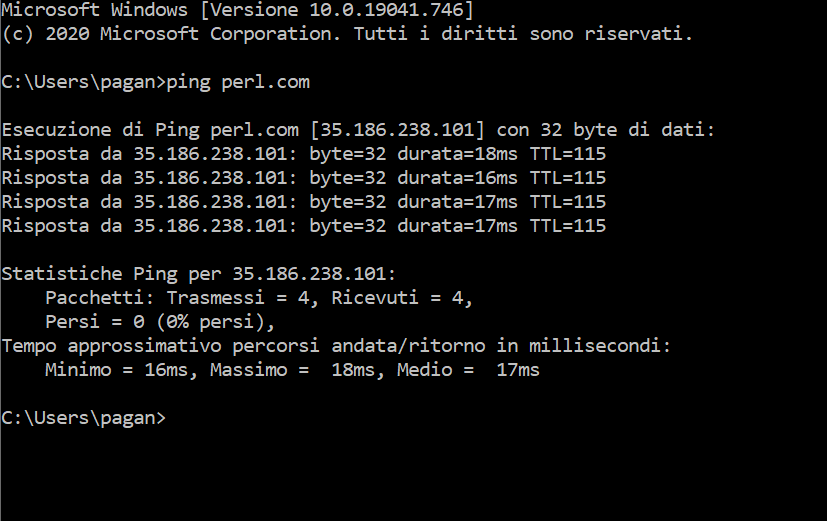
Чуть позже выяснилось, что атакующие изменили IP-адрес с 151.101.2.132 на 35.186.238[.]10:


После того как злоумышленники получили контроль над доменом, сайт начал отдавать пустую страницу, в HTML которой можно было обнаружить скрипты Godaddy. Более того, сразу после взлома perl.com был выставлен на продажу за $190 000 на площадке afternic.com.

Эксперты в области кибербезопасности напомнили, что IP-адрес 35.186.238[.]101 ранее был замечен в кампаниях по распространению программы-вымогателя Locky.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru