



Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Злоумышленники взломали Perl.com, продают домен за $190 000

Неизвестным киберпреступникам удалось получить контроль над доменом perl.com, после чего они установили редирект, перенаправляющий посетителей на IP-адрес, который ранее уже фигурировал в кампаниях по распространению вредоносных программ.

Законный собственник домена perl.com — The Perl Foundation, некоммерческая организация, участники которой стараются внести вклад в развитие таких языков программирования, как Perl и Raku.

Perl.com создали в 1994, с тех пор веб-ресурс считается официальной площадкой, посвящённой языку Perl. В связи с недавней кибератакой пользователям рекомендуется пока избегать посещения этого сайта.

«Домен perl.com оказался взломан. В настоящее время он перенаправляет пользователей на сторонний ресурс. Мы пытаемся вернуть контроль и восстановить доступ к perl.com», — гласит официальное заявление представителей The Perl Foundation. — «Призываем вас не посещать вышеозначенный сайт, поскольку есть основания полагать, что он теперь связан с площадками, ранее распространявшими вредоносные программы».

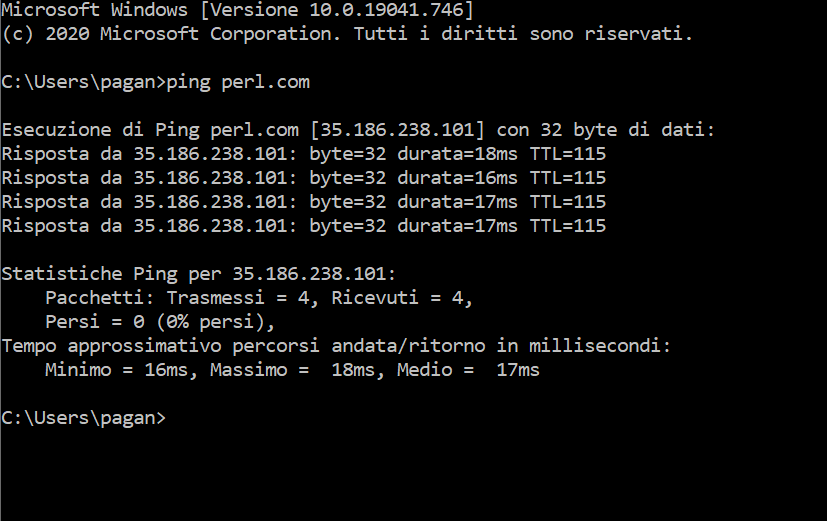
Чуть позже выяснилось, что атакующие изменили IP-адрес с 151.101.2.132 на 35.186.238[.]10:


После того как злоумышленники получили контроль над доменом, сайт начал отдавать пустую страницу, в HTML которой можно было обнаружить скрипты Godaddy. Более того, сразу после взлома perl.com был выставлен на продажу за $190 000 на площадке afternic.com.

Эксперты в области кибербезопасности напомнили, что IP-адрес 35.186.238[.]101 ранее был замечен в кампаниях по распространению программы-вымогателя Locky.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru