



Apple заплатила белым хакерам $50 000 за взлом своих хостов

Apple заплатила белым хакерам $50 000 за взлом своих хостов

Apple заплатила белым хакерам $50 000 за взлом своих хостов

Индийские этичные хакеры Харш Джаисваль и Рахул Маини обнаружили множество уязвимостей, позволяющих получить доступ к серверам Apple. По словам исследователей, корпорация из Купертино выплатила им $50 000 за найденные бреши.

Судя по всему, Джаисваль и Маини вдохновились «подвигом» другого эксперта в области кибербезопасности — Сэма Карри, который в октябре рассказал о проблеме корпоративной сети Apple.

Напомним, что Карри выявил критические дыры, с помощью которых злоумышленники могли выкрасть конфиденциальные данные миллионов клиентов или выполнить вредоносный код на смартфонах и компьютерах пользователей. Apple тогда выплатила специалисту $280 000.

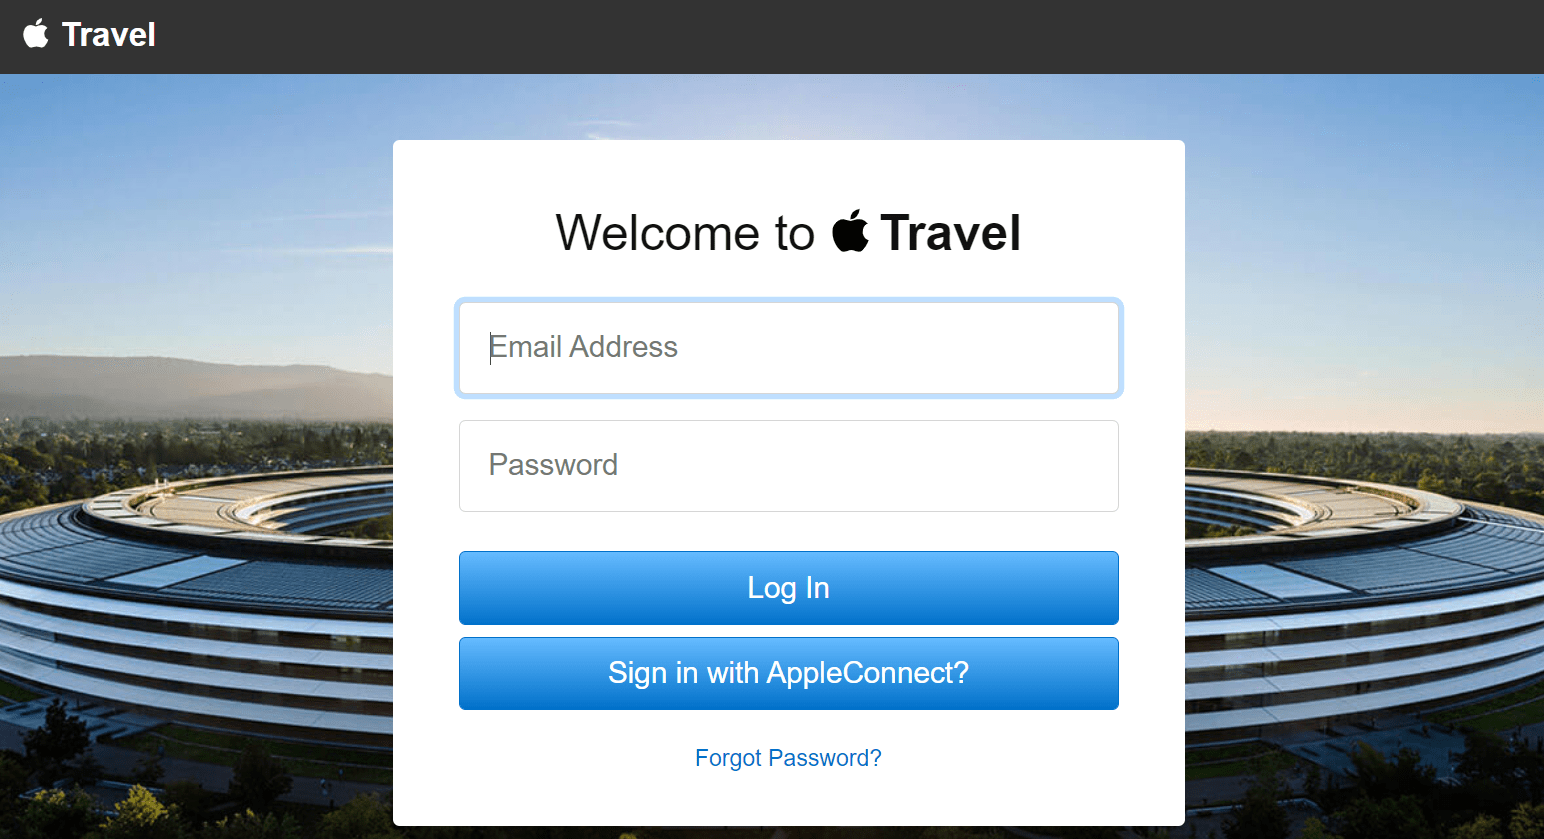
Теперь индийские белые хакеры, решившие пойти по стопам Карри, провели собственное исследование, в ходе которого выяснилось, что хосты Apple используют CMS на Lucee — скриптовом языке, предназначенном для быстрой разработки веб-приложений. Вот эти три хоста:


Проблема заключалась в открытой панели администратора Lucee и использовании устаревшей версии CMS. Тем не менее, как отметили специалисты, Apple использовала файрвол уровня веб-приложений (Web Application Firewall, WAF) для отражения кибератак.

Также этичные хакеры выявили некорректную конфигурацию Lucee, из-за которой можно было получить доступ к файлам, не проходя при этом аутентификацию. Другими словами, злоумышленники могли создать веб-шелл на серверах Apple и выполнить произвольный код.

Джаисваль и Маини опубликовали технические подробности уязвимостей и объяснили, как им удалось обойти WAF и установить шелл на два хоста. Apple выплатила исследователям $50 000 за найденные бреши, а разработчики Lucee пропатчили баг.

Подпишитесь на новости

Avanpost представила систему DAG: поиск чувствительных файлов и лишних прав

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru