



Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Обнаружена спам-рассылка, нацеленная на засев бэкдора MineBridge. Загрузка вредоносного кода в данном случае осуществляется с помощью Windows-команды Finger (finger.exe), обычно используемой для вывода информации о пользователях удаленной системы.

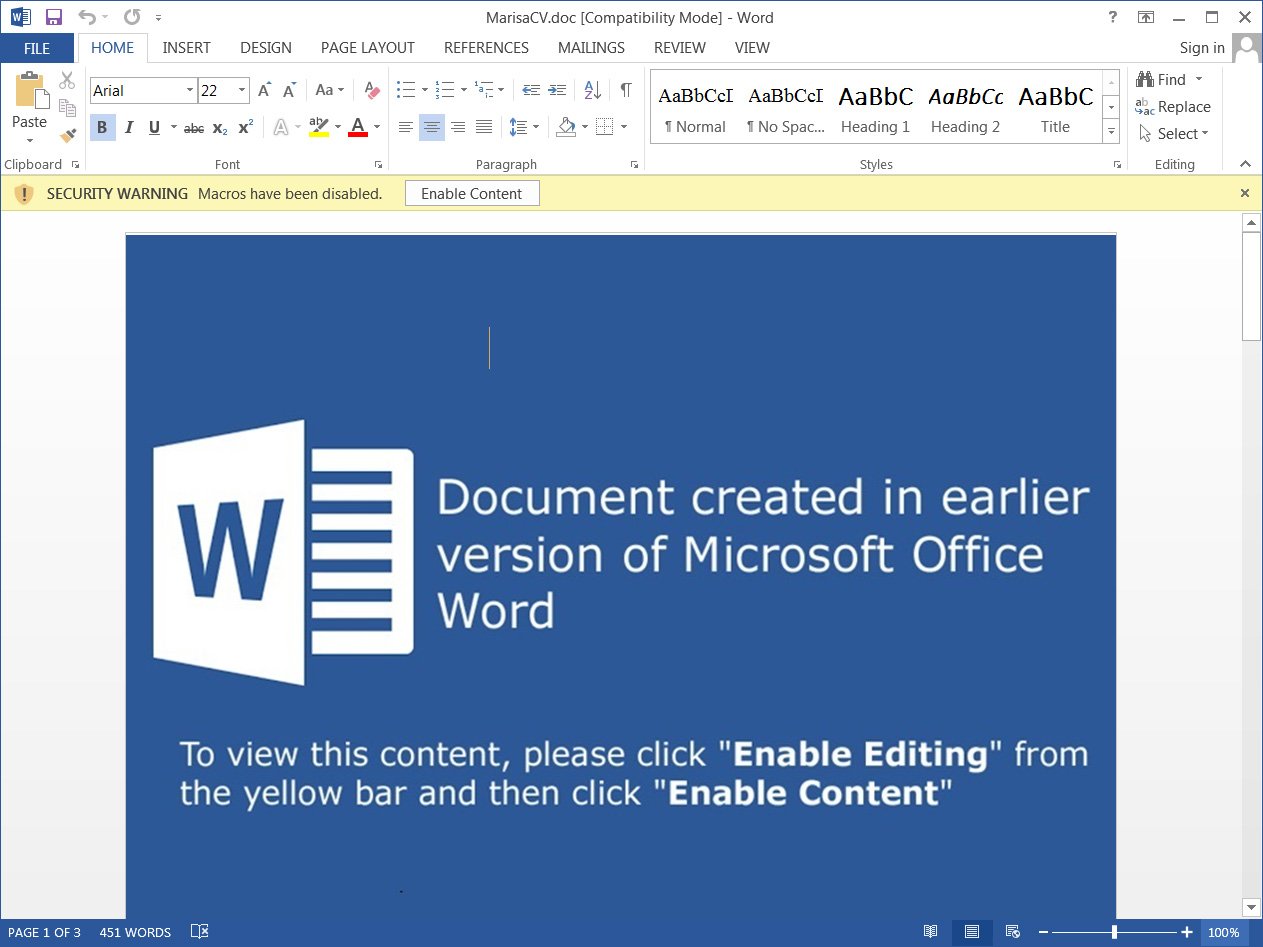
Бэкдор MineBridge впервые засветился на радарах ИБ-экспертов в начале прошлого года. На тот момент он распространялся через вредоносные email-рассылки, ориентированные в основном на финансовые организации США. Цепочка заражения запускалась при открытии вложенного документа Word, замаскированного под резюме соискателя вакансии, и исполнении встроенной макрокоманды.

Новая MineBridge-кампания использует ту же приманку. Прикрепленное к спам-письму «резюме» содержит запароленный макрос, который получателю предлагается запустить вручную.


Преодолев парольную защиту макрокода, эксперты BleepingComputer выяснили, что при запуске он использует команду Finger для загрузки с удаленного сервера исполняемого файла, замаскированного под цифровой сертификат. Содержимое этого файла закодировано по base64 и на поверку оказалось программой-загрузчиком. После расшифровки с помощью Windows-утилиты certutil загрузчик сохраняется в системе как %AppData%\vUCooUr.exe.

Запуск на исполнение зловредного «сертификата» влечет загрузку исполняемого файла TeamViewer. Вредонос также использует технику подмены DLL для загрузки динамической библиотеки MineBridge в память целевого процесса.

Выполнение кода MineBridge обеспечивает злоумышленнику полный доступ к зараженному ПК, позволяя получить информацию о системе управления учетными записями пользователей (UAC), просматривать список запущенных процессов, завершать работу Windows и перезагружать ее, выполнять различные шелл-команды, включать и выключать микрофон TeamViewer, загружать, модифицировать и удалять произвольные файлы.

О возможности злоупотребления finger.exe с целью загрузки вредоносного кода эксперты предупреждали несколько месяцев назад. В настоящее время эта команда редко используется, и сисадминам рекомендуется ее заблокировать — через AppLocker или каким-либо другим способом.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru