



Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Команда Google Project Zero совместно с Google Threat Analysis Group (TAG) выявили непростую кампанию киберпреступников, которые эксплуатируют уязвимости нулевого дня (0-day) в операционных системах Windows и Android.

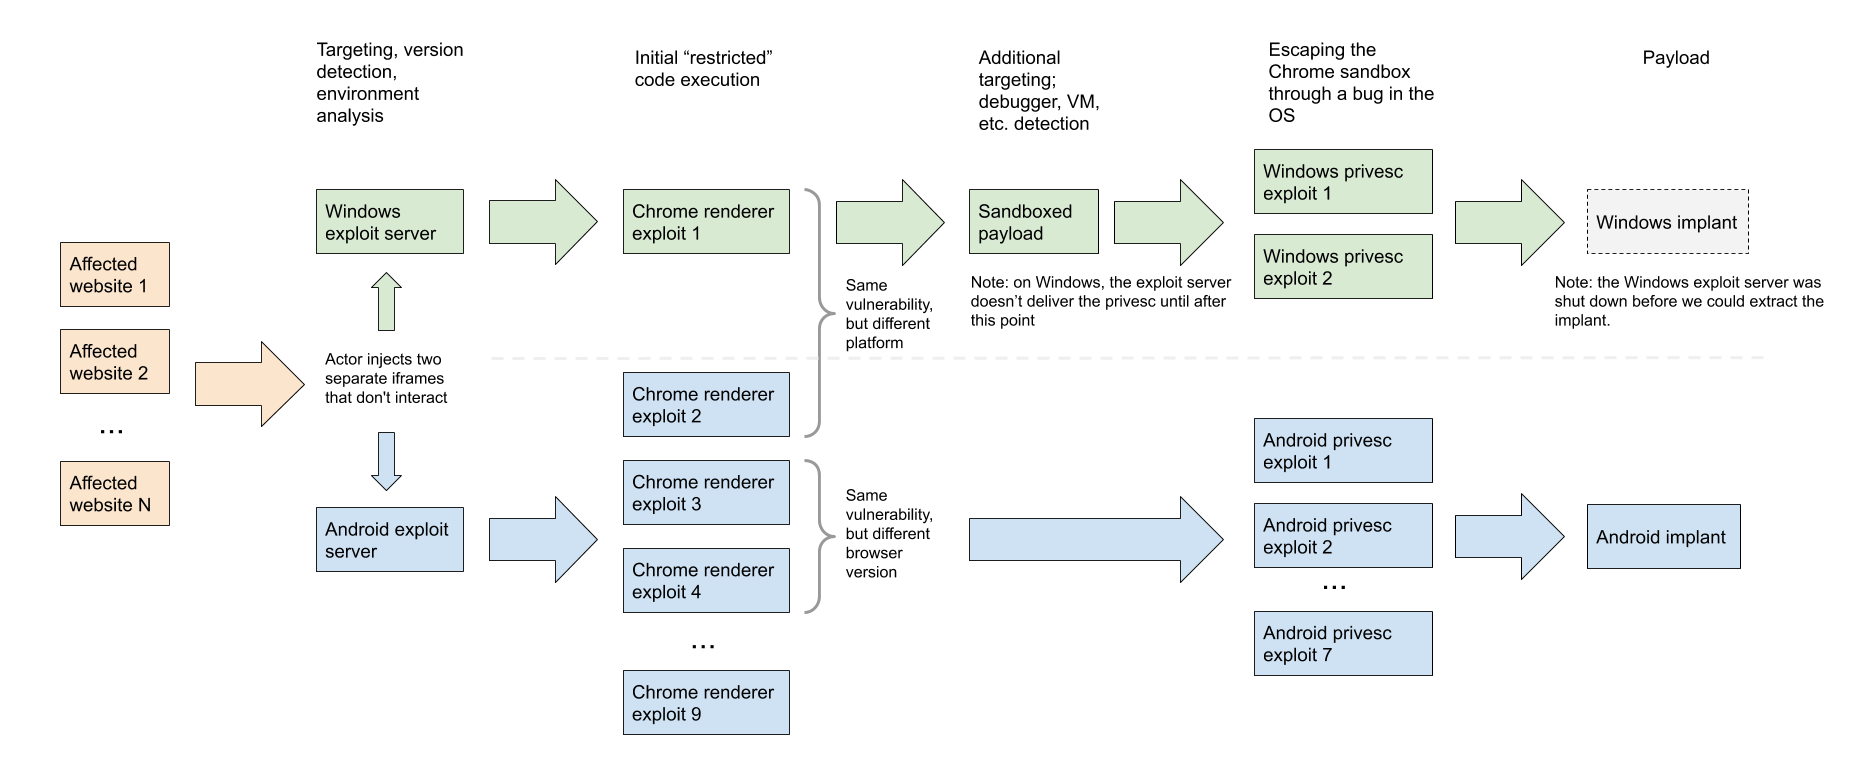
Особенность этих атак заключается в использовании сразу множества брешей двух ОС в связке с дырами в браузере Google Chrome. При этом атакующие задействуют как 0-day эксплойты, так и известные лазейки.

В отчёте исследователи отмечают, что им удалось обнаружить разные цепочки эксплойтов, которые злоумышленники использовали в «атаках водопоя» (watering hole). Один из вычисленных серверов специализировался на пользователях Windows, другой — атаковал исключительно Android-устройства.

Оба сервера при этом задействовали эксплойты для уязвимостей в Chrome, чтобы с их помощью удалённо выполнить код (RCE). Среди эксплойтов для Chrome и Windows были и 0-day, а вот в случае с Android атакующие прибегали к известным дырам.

«Учитывая профессиональный подход киберпреступников, мы считаем, что у них есть доступ к 0-day уязвимостям в Android. Однако в процессе собственного анализа мы не выявили этих дыр», — пишут специалисты.


Среди уже известных уязвимостей команда Google Project Zero отметила следующие:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020).
  • CVE-2020-0938 – брешь шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1020 – также дыра шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1027 – CSRSS-уязвимость в Windows (устранена в апреле 2020).
Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru