



Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Команда Google Project Zero совместно с Google Threat Analysis Group (TAG) выявили непростую кампанию киберпреступников, которые эксплуатируют уязвимости нулевого дня (0-day) в операционных системах Windows и Android.

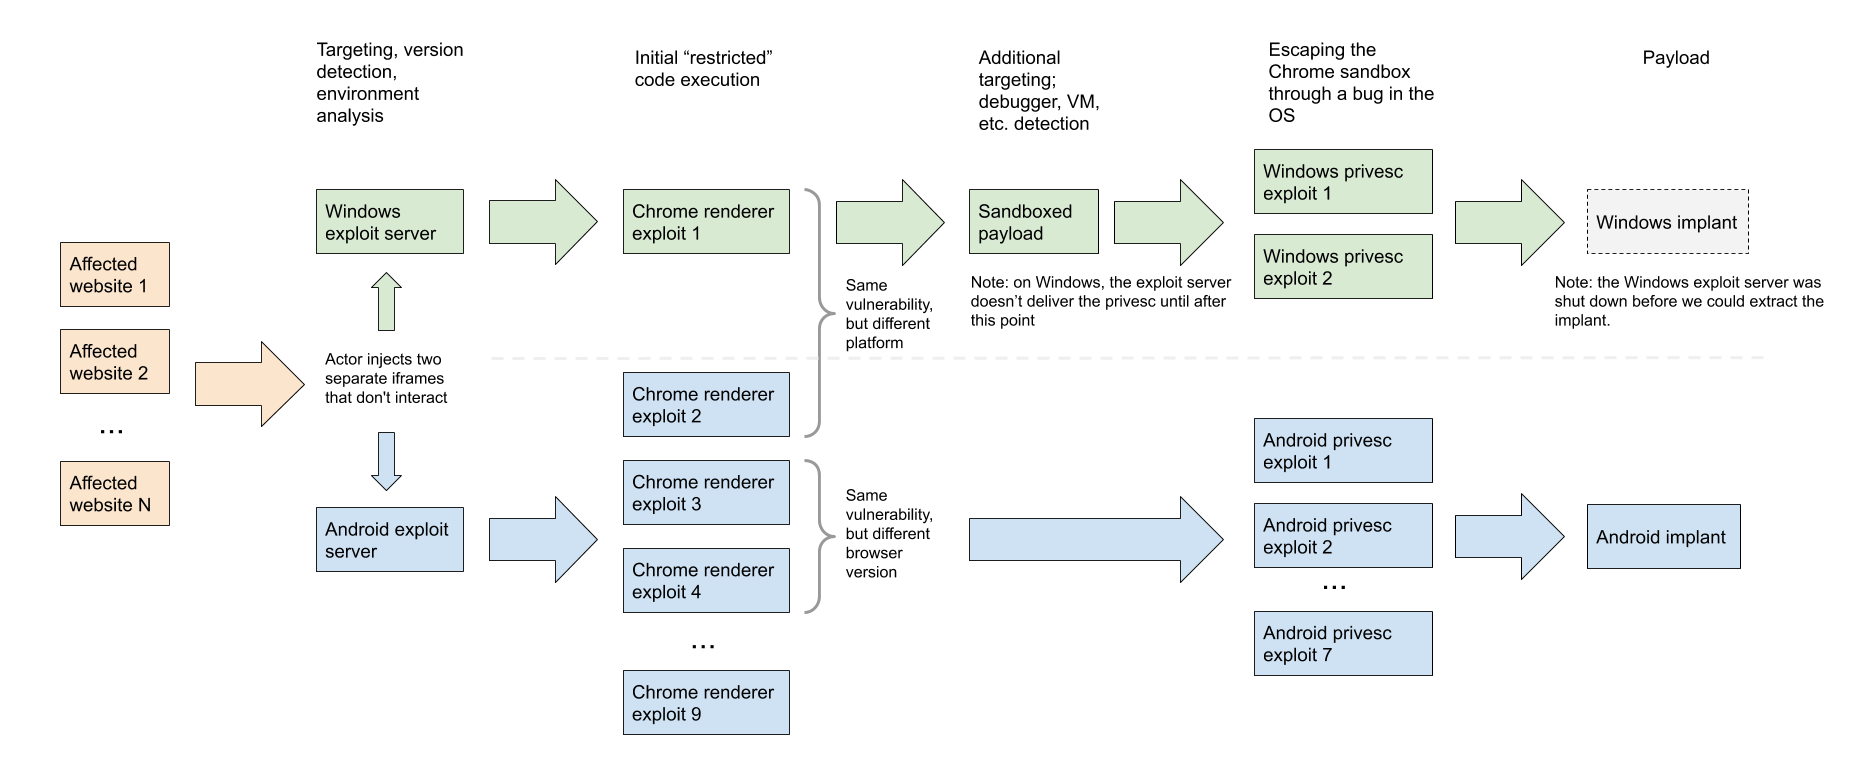
Особенность этих атак заключается в использовании сразу множества брешей двух ОС в связке с дырами в браузере Google Chrome. При этом атакующие задействуют как 0-day эксплойты, так и известные лазейки.

В отчёте исследователи отмечают, что им удалось обнаружить разные цепочки эксплойтов, которые злоумышленники использовали в «атаках водопоя» (watering hole). Один из вычисленных серверов специализировался на пользователях Windows, другой — атаковал исключительно Android-устройства.

Оба сервера при этом задействовали эксплойты для уязвимостей в Chrome, чтобы с их помощью удалённо выполнить код (RCE). Среди эксплойтов для Chrome и Windows были и 0-day, а вот в случае с Android атакующие прибегали к известным дырам.

«Учитывая профессиональный подход киберпреступников, мы считаем, что у них есть доступ к 0-day уязвимостям в Android. Однако в процессе собственного анализа мы не выявили этих дыр», — пишут специалисты.


Среди уже известных уязвимостей команда Google Project Zero отметила следующие:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020).
  • CVE-2020-0938 – брешь шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1020 – также дыра шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1027 – CSRSS-уязвимость в Windows (устранена в апреле 2020).
Подпишитесь на новости

WhatsApp на Android позволит листать сообщения без отметки о прочтении

Прочитать сообщение и не выдать себя синими галочками, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) для Android готовит именно такой сценарий. В коде бета-версии нашли предпросмотр переписки по долгому нажатию. Причём окно позволяет прокручивать сообщения.

Функцию обнаружили и смогли активировать до выпуска исследователи Android Authority.

В версии 2.26.44.12 удержание чата открывает плавающую карточку с последними сообщениями. По результатам проверки издания, просмотр и прокрутка внутри неё не отправляют уведомления о прочтении. Собеседник продолжает видеть сообщение непрочитанным, пока вы изучаете переписку.

Под карточкой появляется обновлённое меню: закрепление, архивирование, отключение уведомлений, отметка непрочитанным и удаление чата. Сейчас долгое нажатие на Android лишь выделяет диалог и показывает панель действий.


На iPhone похожий предпросмотр уже есть, однако прокручивать переписку внутри такого окна нельзя. Android-вариант в обнаруженной реализации оказался даже удобнее.

Но искать новинку в настройках пока рано: она находится в разработке и недоступна даже обычным участникам бета-тестирования. Сроков выпуска нет, а найденный в APK код ещё не гарантирует появления функции у всех пользователей.

RSS: Новости на портале Anti-Malware.ru