



В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

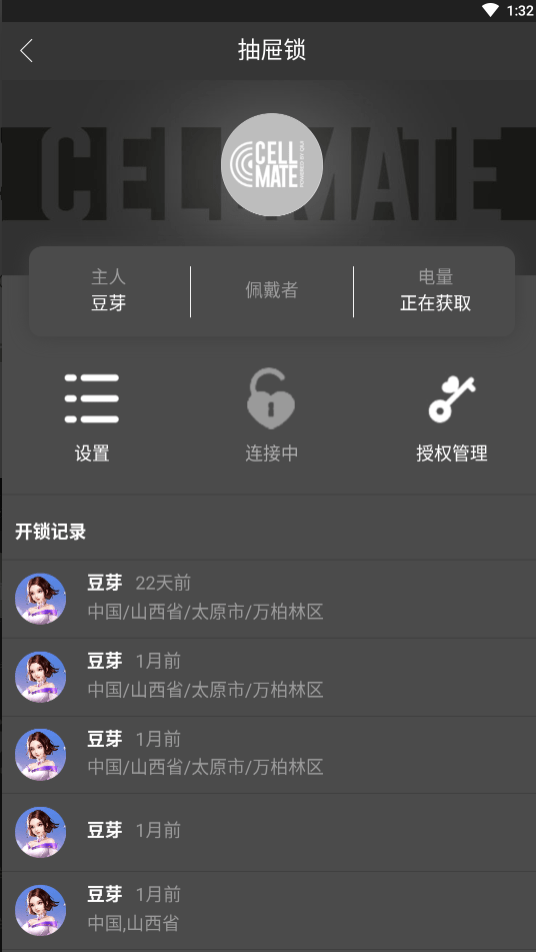
Исходный код программы-вымогателя ChastityLock, которую злоумышленники использовали в атаках на мужские пояса верности Qiui Cellmate, теперь доступен в Сети. Любой желающий может ознакомиться с «внутренностями» вредоноса в соответствующем репозитории GitHub.

В октябре 2020 года эксперты заметили семейство вымогателей ChastityLock в атаках на мужские пояса верности Qiui Cellmate. Специалисты компании Pen Test Partners опубликовали отчёт, описывающий обнаруженные в этих девайсах уязвимости.

Киберпреступники действовали находчиво: угрожали заблокировать пояса верности на неопределённое время, если жертвы не заплатят выкуп. Операторы ChastityLock требовали 0,02 BTC (приблизительно $678 или 50 464 рублей).


Исследователи в области кибербезопасности из компании AX Sharma обнаружили репозиторий GitHub, в котором содержится исходный код программы-вымогателя. Теперь другие эксперты также смогут изучить вредонос, способный контролировать IoT-устройства от Cellmate.

Первым о размещении кода сообщил пользователь Twitter пол ником @vx-underground. Помимо прочего, код содержит функции отправки команд устройствам через API QIUI.

По словам специалистов Ax Sharma, при проверке функций конечные девайсы возвращали ошибку «The specified key does not exist». Можно ли назвать опубликованный исходный код рабочим — пока не до конца понятно.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru