



В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

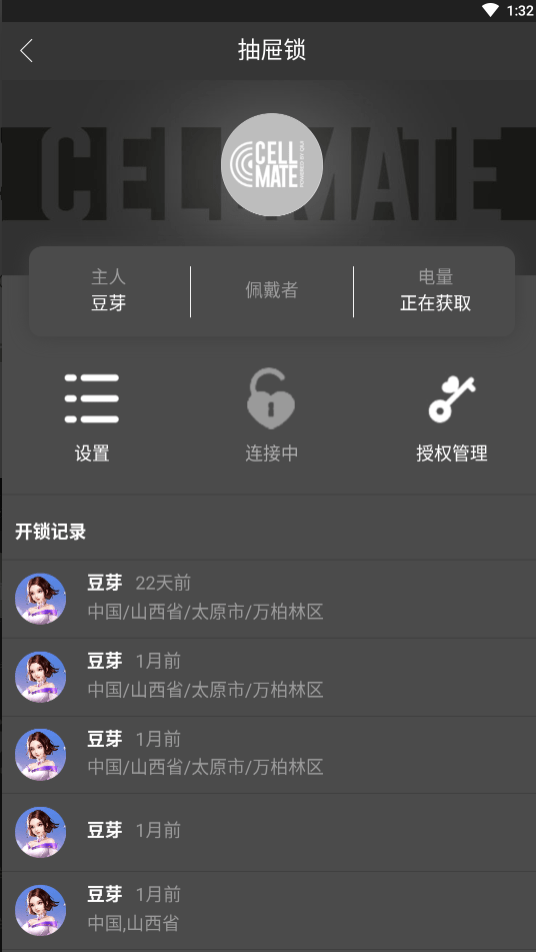
Исходный код программы-вымогателя ChastityLock, которую злоумышленники использовали в атаках на мужские пояса верности Qiui Cellmate, теперь доступен в Сети. Любой желающий может ознакомиться с «внутренностями» вредоноса в соответствующем репозитории GitHub.

В октябре 2020 года эксперты заметили семейство вымогателей ChastityLock в атаках на мужские пояса верности Qiui Cellmate. Специалисты компании Pen Test Partners опубликовали отчёт, описывающий обнаруженные в этих девайсах уязвимости.

Киберпреступники действовали находчиво: угрожали заблокировать пояса верности на неопределённое время, если жертвы не заплатят выкуп. Операторы ChastityLock требовали 0,02 BTC (приблизительно $678 или 50 464 рублей).


Исследователи в области кибербезопасности из компании AX Sharma обнаружили репозиторий GitHub, в котором содержится исходный код программы-вымогателя. Теперь другие эксперты также смогут изучить вредонос, способный контролировать IoT-устройства от Cellmate.

Первым о размещении кода сообщил пользователь Twitter пол ником @vx-underground. Помимо прочего, код содержит функции отправки команд устройствам через API QIUI.

По словам специалистов Ax Sharma, при проверке функций конечные девайсы возвращали ошибку «The specified key does not exist». Можно ли назвать опубликованный исходный код рабочим — пока не до конца понятно.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru