



Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

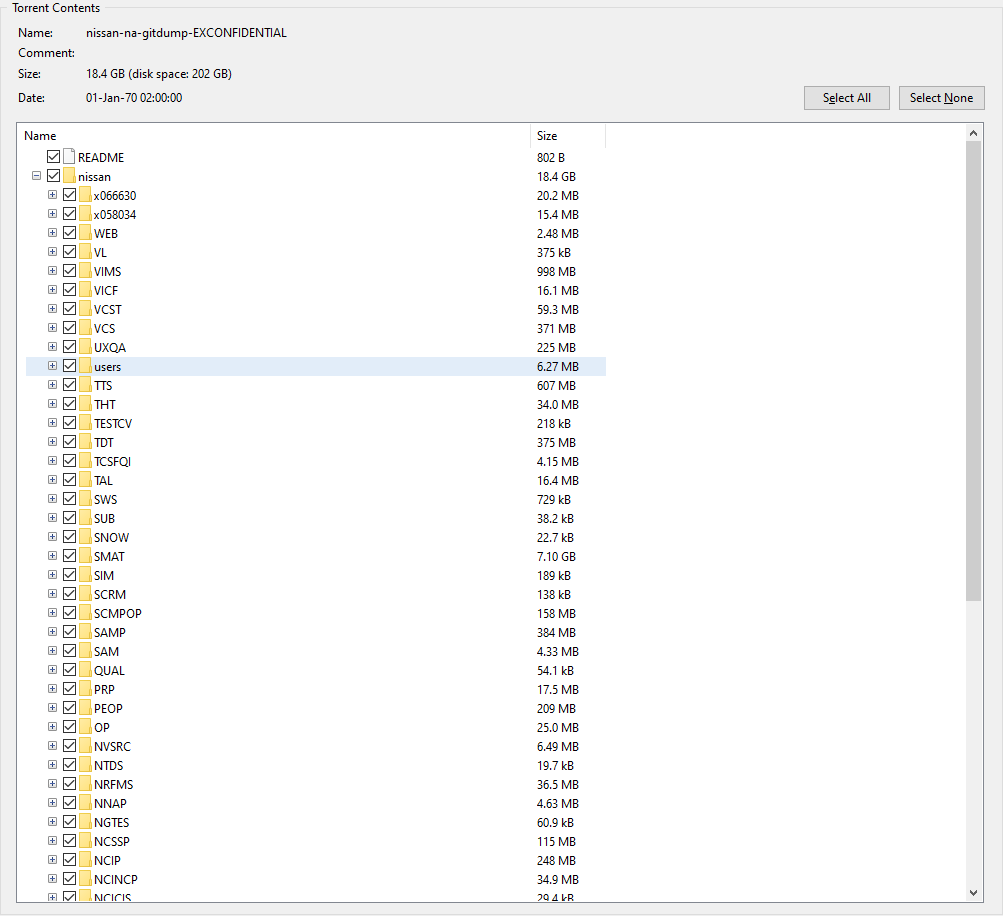
Исходный код мобильных приложений и внутренних инструментов североамериканского представительства компании Nissan оказались в открытом доступе. Проблема в том, что японский автопроизводитель некорректно настроил один из своих Git-серверов.

Как объяснил швейцарский специалист Тилли Коттманн, сотрудники Nissan умудрились оставить открытый Git-сервер, доступ к которому можно было получить с помощью стандартной связки «имя пользователя-пароль» — admin-admin.

Коттманн изучил содержимое репозитория и выяснил, что на незащищённом сервере хранился исходный код следующих разработок автопроизводителя:

  • Мобильных приложений Nissan.
  • Nissan ASIST, инструмента для диагностики (частично).
  • Систем Dealer Business Systems / Dealer Portal.
  • Внутренней библиотеки.
  • Служб Nissan/Infiniti NCAR/ICAR.
  • Инструментов для поиска и удержания клиентов.
  • Инструментов для изучения рынка.
  • Маркетинговых инструментов.
  • Многих других внутренних и бэкенд-инструментов.


После того как информация о незащищённом сервере попала в Сеть, неизвестные начали распространять внутренние данные Nissan через торрент-ссылки в Telegram-каналах и на хакерских форумах. Представители японского автопроизводителя уже подтвердили факт утечки и сообщили, что компания расследует инцидент.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru