



Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

Незащищённый сервер Nissan слил исходный код внутренних разработок

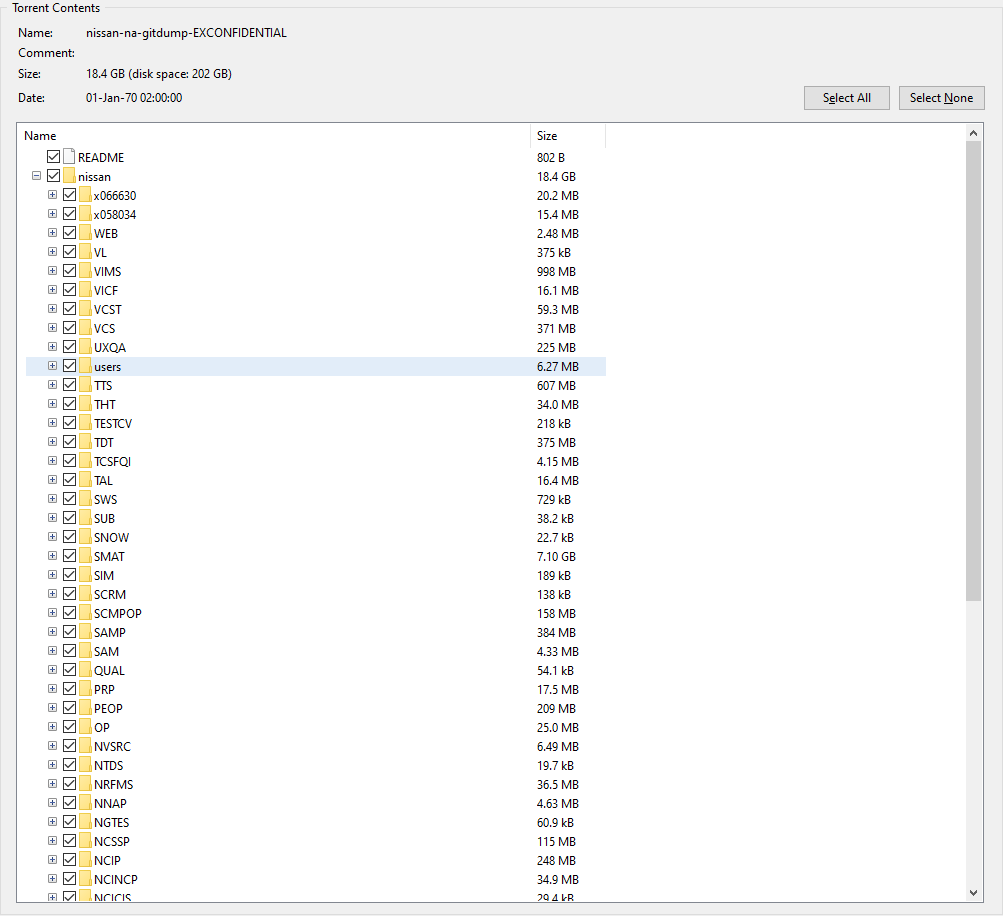
Исходный код мобильных приложений и внутренних инструментов североамериканского представительства компании Nissan оказались в открытом доступе. Проблема в том, что японский автопроизводитель некорректно настроил один из своих Git-серверов.

Как объяснил швейцарский специалист Тилли Коттманн, сотрудники Nissan умудрились оставить открытый Git-сервер, доступ к которому можно было получить с помощью стандартной связки «имя пользователя-пароль» — admin-admin.

Коттманн изучил содержимое репозитория и выяснил, что на незащищённом сервере хранился исходный код следующих разработок автопроизводителя:

  • Мобильных приложений Nissan.
  • Nissan ASIST, инструмента для диагностики (частично).
  • Систем Dealer Business Systems / Dealer Portal.
  • Внутренней библиотеки.
  • Служб Nissan/Infiniti NCAR/ICAR.
  • Инструментов для поиска и удержания клиентов.
  • Инструментов для изучения рынка.
  • Маркетинговых инструментов.
  • Многих других внутренних и бэкенд-инструментов.


После того как информация о незащищённом сервере попала в Сеть, неизвестные начали распространять внутренние данные Nissan через торрент-ссылки в Telegram-каналах и на хакерских форумах. Представители японского автопроизводителя уже подтвердили факт утечки и сообщили, что компания расследует инцидент.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru