



Исследователь впервые заработал $2 млн на площадке HackerOne

Исследователь впервые заработал $2 млн на площадке HackerOne

Исследователь впервые заработал $2 млн на площадке HackerOne

Космин Иордаке стал первым участником программы по поиску уязвимостей, которому удалось заработать более двух миллионов долларов на площадке HackerOne. Также Иордаке вошёл в группу из семи исследователей, достигших за два года отметки в $1 млн.

В прошлом году представители HackerOne назвали имена пяти хакеров, которым удалось стать долларовыми миллионерами благодаря поиску уязвимостей. Например, 19-летний Сантьяго Лопез свой первый миллион заработал в марте 2019 года.

Что касается Космина Иордаке (известен в Twitter как @inhibitor181), эксперт заинтересовался методами взлома и поиском уязвимостей в 2016 году. На специальном соревновании для хакеров h1-65 в Сингапуре Иордаке признали самым «качественным» исследователем.

В 2019 году он повторил успех на аналогичном мероприятии в Лондоне. На тот момент специалист занёс себе в актив 468 выявленных проблем безопасности. Причём Иордаке нашёл уязвимости в системах всем известных корпораций: Verizon Media, PayPal, Dropbox, Facebook, Spotify,  AT&T, TikTok, Twitter, Uber и GitHub. Более того, исследователю даже удалось пробить защиту Министерства обороны США.

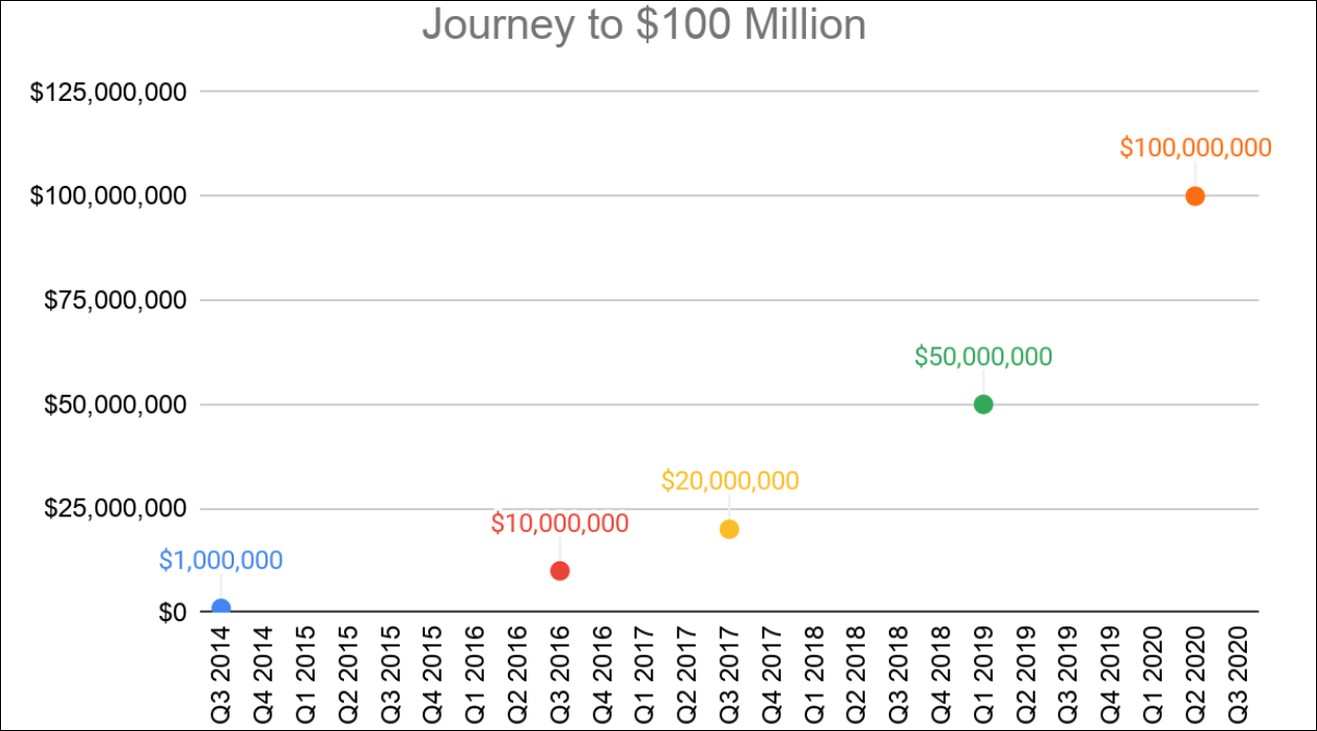
Платформа HackerOne часто пишет о выплаченных вознаграждениях, подчёркивая хорошие заработки, на которые могут рассчитывать специалисты в области кибербезопасности. В мае, например, сообщалось, что хакеры заработали $100 миллионов за всё время существования проекта.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru