



Исследователь впервые заработал $2 млн на площадке HackerOne

Исследователь впервые заработал $2 млн на площадке HackerOne

Исследователь впервые заработал $2 млн на площадке HackerOne

Космин Иордаке стал первым участником программы по поиску уязвимостей, которому удалось заработать более двух миллионов долларов на площадке HackerOne. Также Иордаке вошёл в группу из семи исследователей, достигших за два года отметки в $1 млн.

В прошлом году представители HackerOne назвали имена пяти хакеров, которым удалось стать долларовыми миллионерами благодаря поиску уязвимостей. Например, 19-летний Сантьяго Лопез свой первый миллион заработал в марте 2019 года.

Что касается Космина Иордаке (известен в Twitter как @inhibitor181), эксперт заинтересовался методами взлома и поиском уязвимостей в 2016 году. На специальном соревновании для хакеров h1-65 в Сингапуре Иордаке признали самым «качественным» исследователем.

В 2019 году он повторил успех на аналогичном мероприятии в Лондоне. На тот момент специалист занёс себе в актив 468 выявленных проблем безопасности. Причём Иордаке нашёл уязвимости в системах всем известных корпораций: Verizon Media, PayPal, Dropbox, Facebook, Spotify,  AT&T, TikTok, Twitter, Uber и GitHub. Более того, исследователю даже удалось пробить защиту Министерства обороны США.

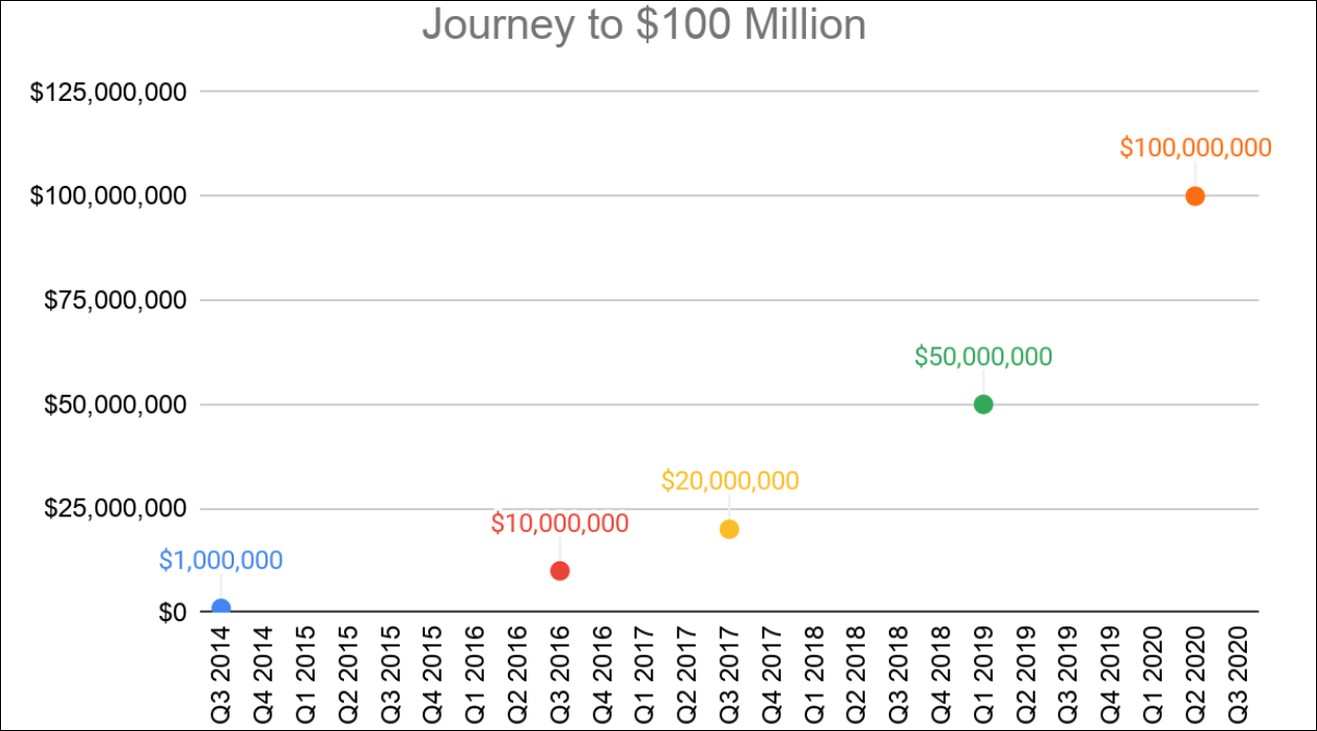
Платформа HackerOne часто пишет о выплаченных вознаграждениях, подчёркивая хорошие заработки, на которые могут рассчитывать специалисты в области кибербезопасности. В мае, например, сообщалось, что хакеры заработали $100 миллионов за всё время существования проекта.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru