



Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Баг Facebook Business Suite раскрывал имейл закрытых Instagram-аккаунтов

Исследователь в области кибербезопасности заработал $13 000 за сообщение об уязвимости, приводящей к раскрытию адресов электронной почты и дат рождения пользователей социальной сети Instagram. Вся проблема крылась в Facebook Business Suite.

Сугат Похарель, специалист из Непала, выявил баг ещё в октябре. Эксперт не стал тянуть и сразу же сообщил о своей находке представителям Facebook. Последние тоже продемонстрировали быструю реакцию, устранив брешь за считаные часы.

Похарель наткнулся на уязвимость в процессе анализа интерфейса Facebook Business Suite, который интернет-гигант представил ещё в сентябре. Разработчики создали Facebook Business Suite, чтобы упростить компаниям управление Facebook, Messenger, Instagram и WhatsApp из единой локации.

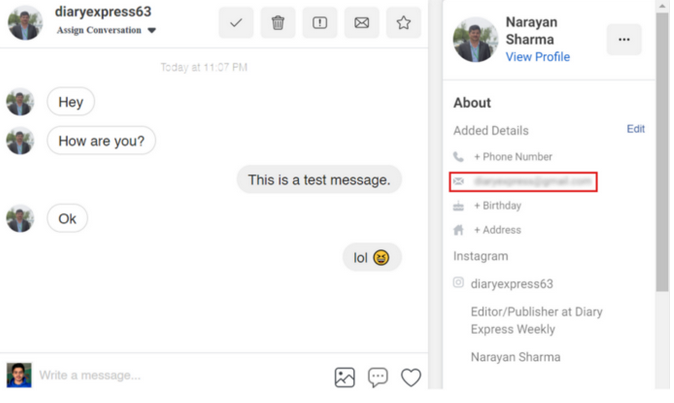
После того как Похарель привязал Instagram-аккаунт к Business Suite, он отметил, что может видеть адрес электронной почты других пользователей соцсети в момент переписки. В нормальных обстоятельствах эта информация должна быть закрыта.

Как отметил исследователь в своём блоге, имейл отображался в правой стороне окна чата. Другими словами, не требовалось никаких дополнительных усилий, чтобы просмотреть адрес ящика.


Что важно, Похарель мог видеть адреса электронной почты даже тех пользователей, которые закрыли свои аккаунты и не принимали личные сообщения от сторонних людей. При этом специалист позже выяснил, что таким же образом видна и дата рождения.

Разработчики в штате Facebook быстро устранили описанный Похарелем баг и выплатили исследователю $13 125.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru