



Декабрьские апдейты Windows 10 валят ОС в BSOD из-за CorsairVBusDriver

Декабрьские апдейты Windows 10 валят ОС в BSOD из-за CorsairVBusDriver

Декабрьские апдейты Windows 10 валят ОС в BSOD из-за CorsairVBusDriver

Декабрьский набор патчей для Windows 10 конфликтует с софтом Corsair Utility Engine, что приводит к повторяющемуся вылету операционной системы в «синий экран смерти» (BSOD). Официального фикса для данной проблемы пока нет, но пользователи уже делятся своими методами устранения бага.

Всему виной стали обновления, которые Microsoft по традиции разослала пользователям во второй вторник декабря. На интернет-площадках сразу же появились жалобы на перезагрузку и последующий BSOD в цикле.

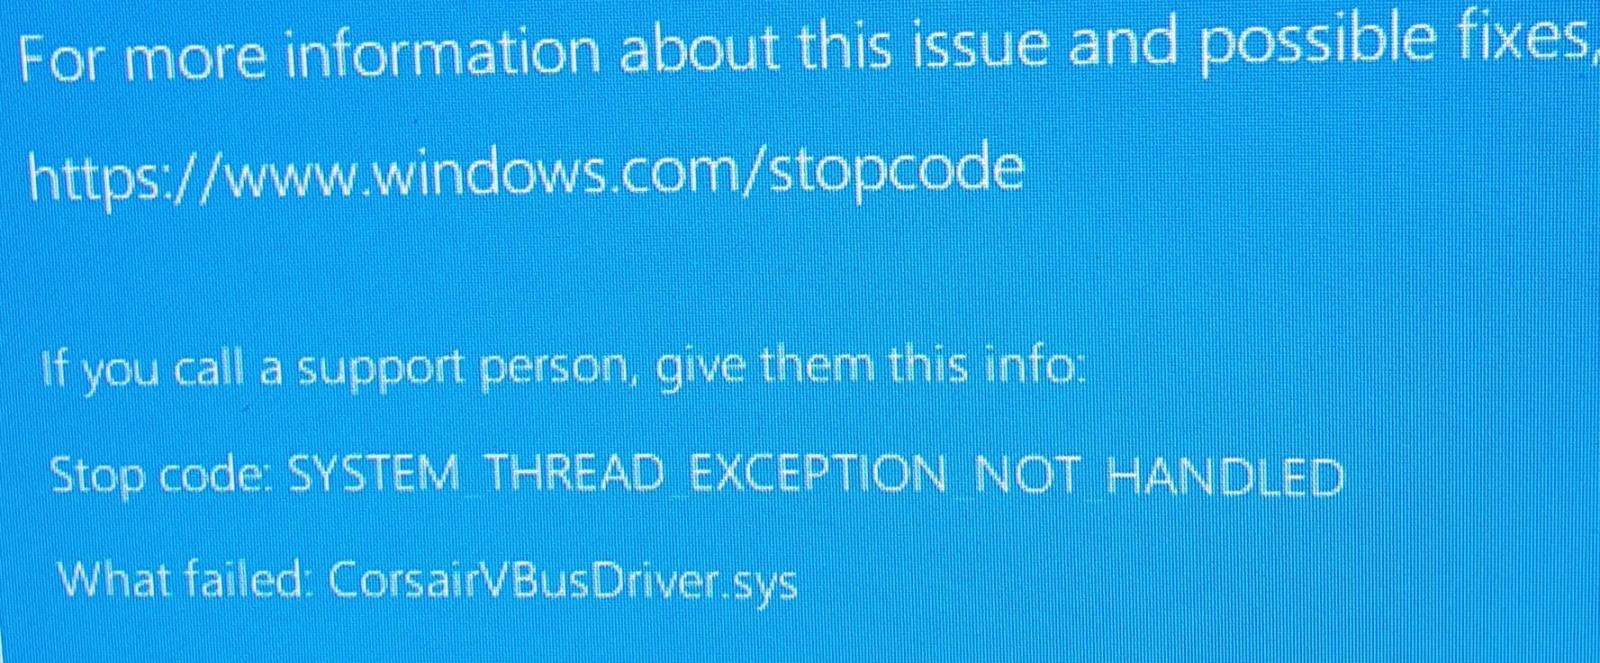
Синий экран смерти выдавал ошибку «Stop code - SYSTEM THREAD EXCEPTION NOT HANDLED», ссылаясь на проблемный драйвер — CorsairVBusDriver.sys.


Представители Microsoft пока не признали проблему, но в скором времени они должны будут отреагировать. А пока пользователям предлагают два способа решения проблемы.

Во-первых, можно переименовать CorsairVBusDriver (надо будет использовать среду восстановления Windows Recovery Environment (WinRE)). Второй метод — просто удалить конфликтный драйвер.

На форуме BleepingComputer можно обсудить баг и попросить помощи, если вы столкнётесь с проблемой в процессе устранения ошибки.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru