



Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

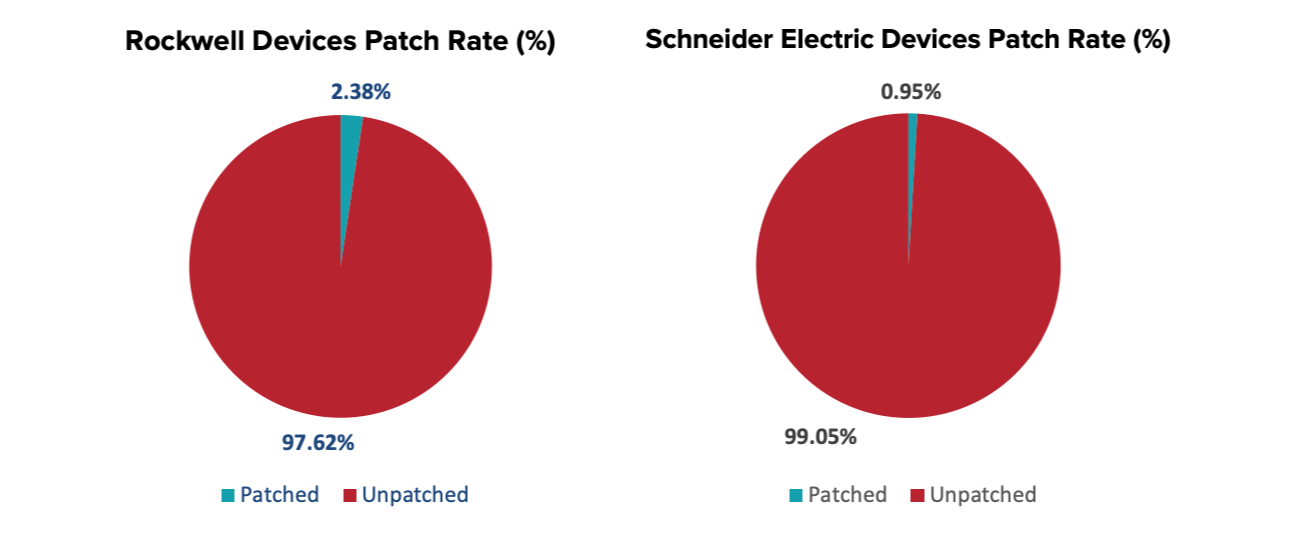
Одиннадцать уязвимостей, объединенных под именем Urgent/11, были обнародованы в августе 2019 года. Пять багов с общим названием CDPwn объявились в начале этого года и тогда же получили заплатки. Тем не менее, 97% устройств, подверженных Urgent/11, и 80% устройств, уязвимых к CDPwn-атакам, до сих пор не пропатчены.

Критические уязвимости Urgent/11 (PDF) были выявлены в операционной системе VxWorks производства Wind River и ряде других RTOS (real time operating system, ОС реального времени). Все опасные проблемы, включая шесть RCE, привязаны к стеку протоколов TCP/IP и присутствуют во всех версиях VxWorks, выпущенных за последние 13 лет.

Большинство багов Urgent/11 позволяют захватить контроль над целевым устройством без аутентификации и взаимодействия с пользователем. По оценке Armis, на момент раскрытия уязвимостей они затрагивали свыше 2 млрд устройств, используемых для управления медицинским оборудованием, объектами корпоративной значимости, технологическими процессами в промышленности.

Наличие Urgent/11 публично признали более 30 вендоров, в том числе Rockwell Automation, Schneider Electric и Siemens. Многие из них опубликовали предупреждения и выпустили патчи для своих продуктов. Насколько известно, злоумышленники даже не пытались использовать эти уязвимости в атаках.

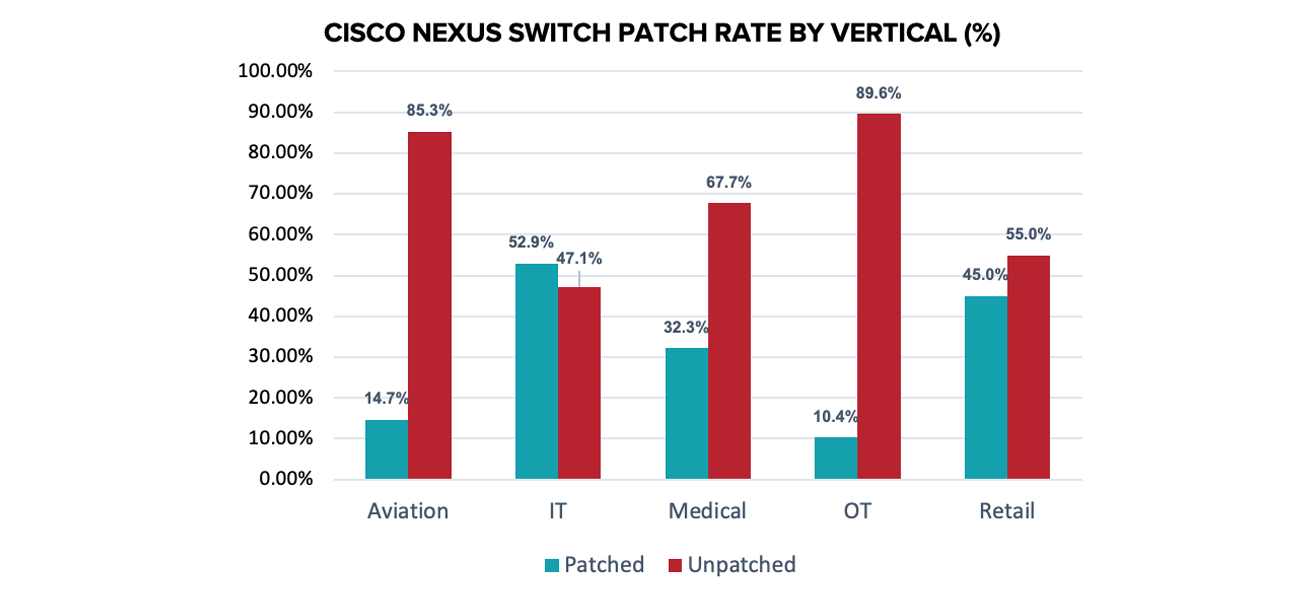
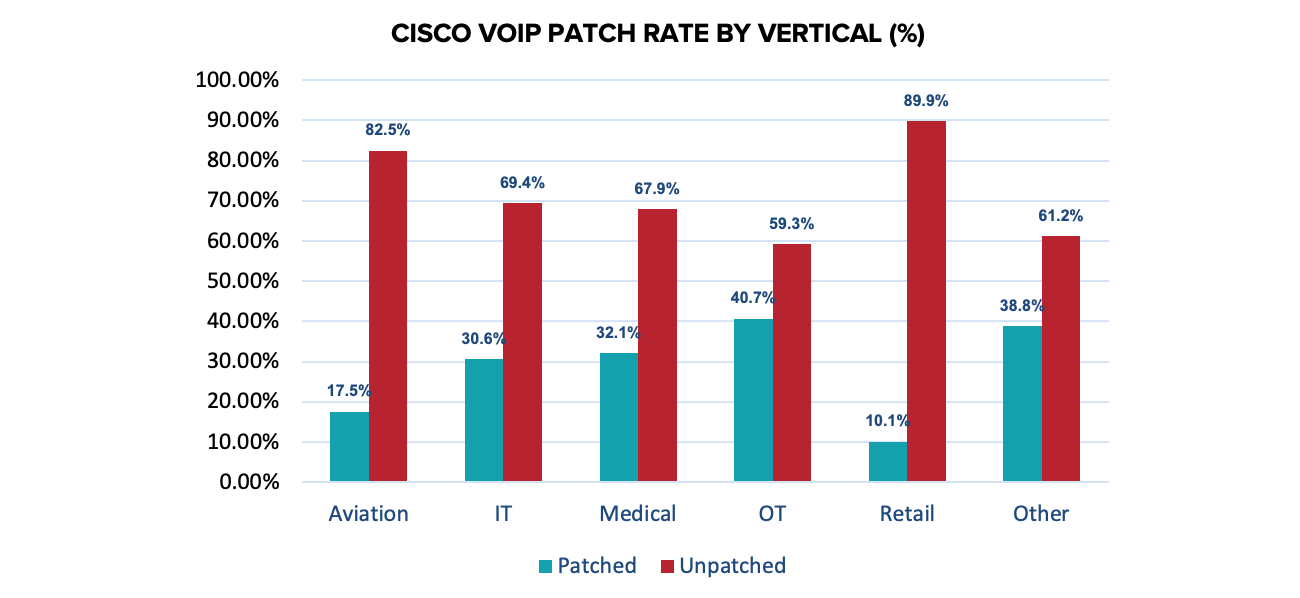
В появлении CDPwn (PDF) повинен проприетарный протокол обнаружения сетевых устройств — CDP (Cisco Discovery Protocol, протокол обнаружения сетевых устройств Cisco). Проблемы этого протокола, по оценкам, затрагивают десятки млн продуктов Cisco, включая роутеры, свитчи, IP-камеры и устройства VoIP-связи с версиями прошивок, вышедшими за последние 10 лет. Одна из уязвимостей CDPwn недавно засветилась в целевых атаках китайских хакеров.

Аналитики из ИБ-компании Armis имеют возможность отслеживать уязвимость оборудования по версии прошивки. В настоящее время облачная платформа Armis позволяет мониторить 280 млн устройств, используемых в критически важных отраслях.

Для выявления уровня патчинга Urgent/11 исследователи составили контрольную выборку из ПЛК производства Rockwell Automation и Schneider Electric. Присутствие CDPwn они отслеживали по состоянию свитчей Cisco Nexus и VoIP-устройств серий 78xx и 88xx. Результаты проверки в обоих случаях оказались плачевными.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru