



ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

Криптошлюз fin-TrusT на базе микрокомпьютера m-TrusT может использоваться совместно с ПАК КриптоПро NGate для защиты сетевых соединений с применением отечественных криптографических алгоритмов.

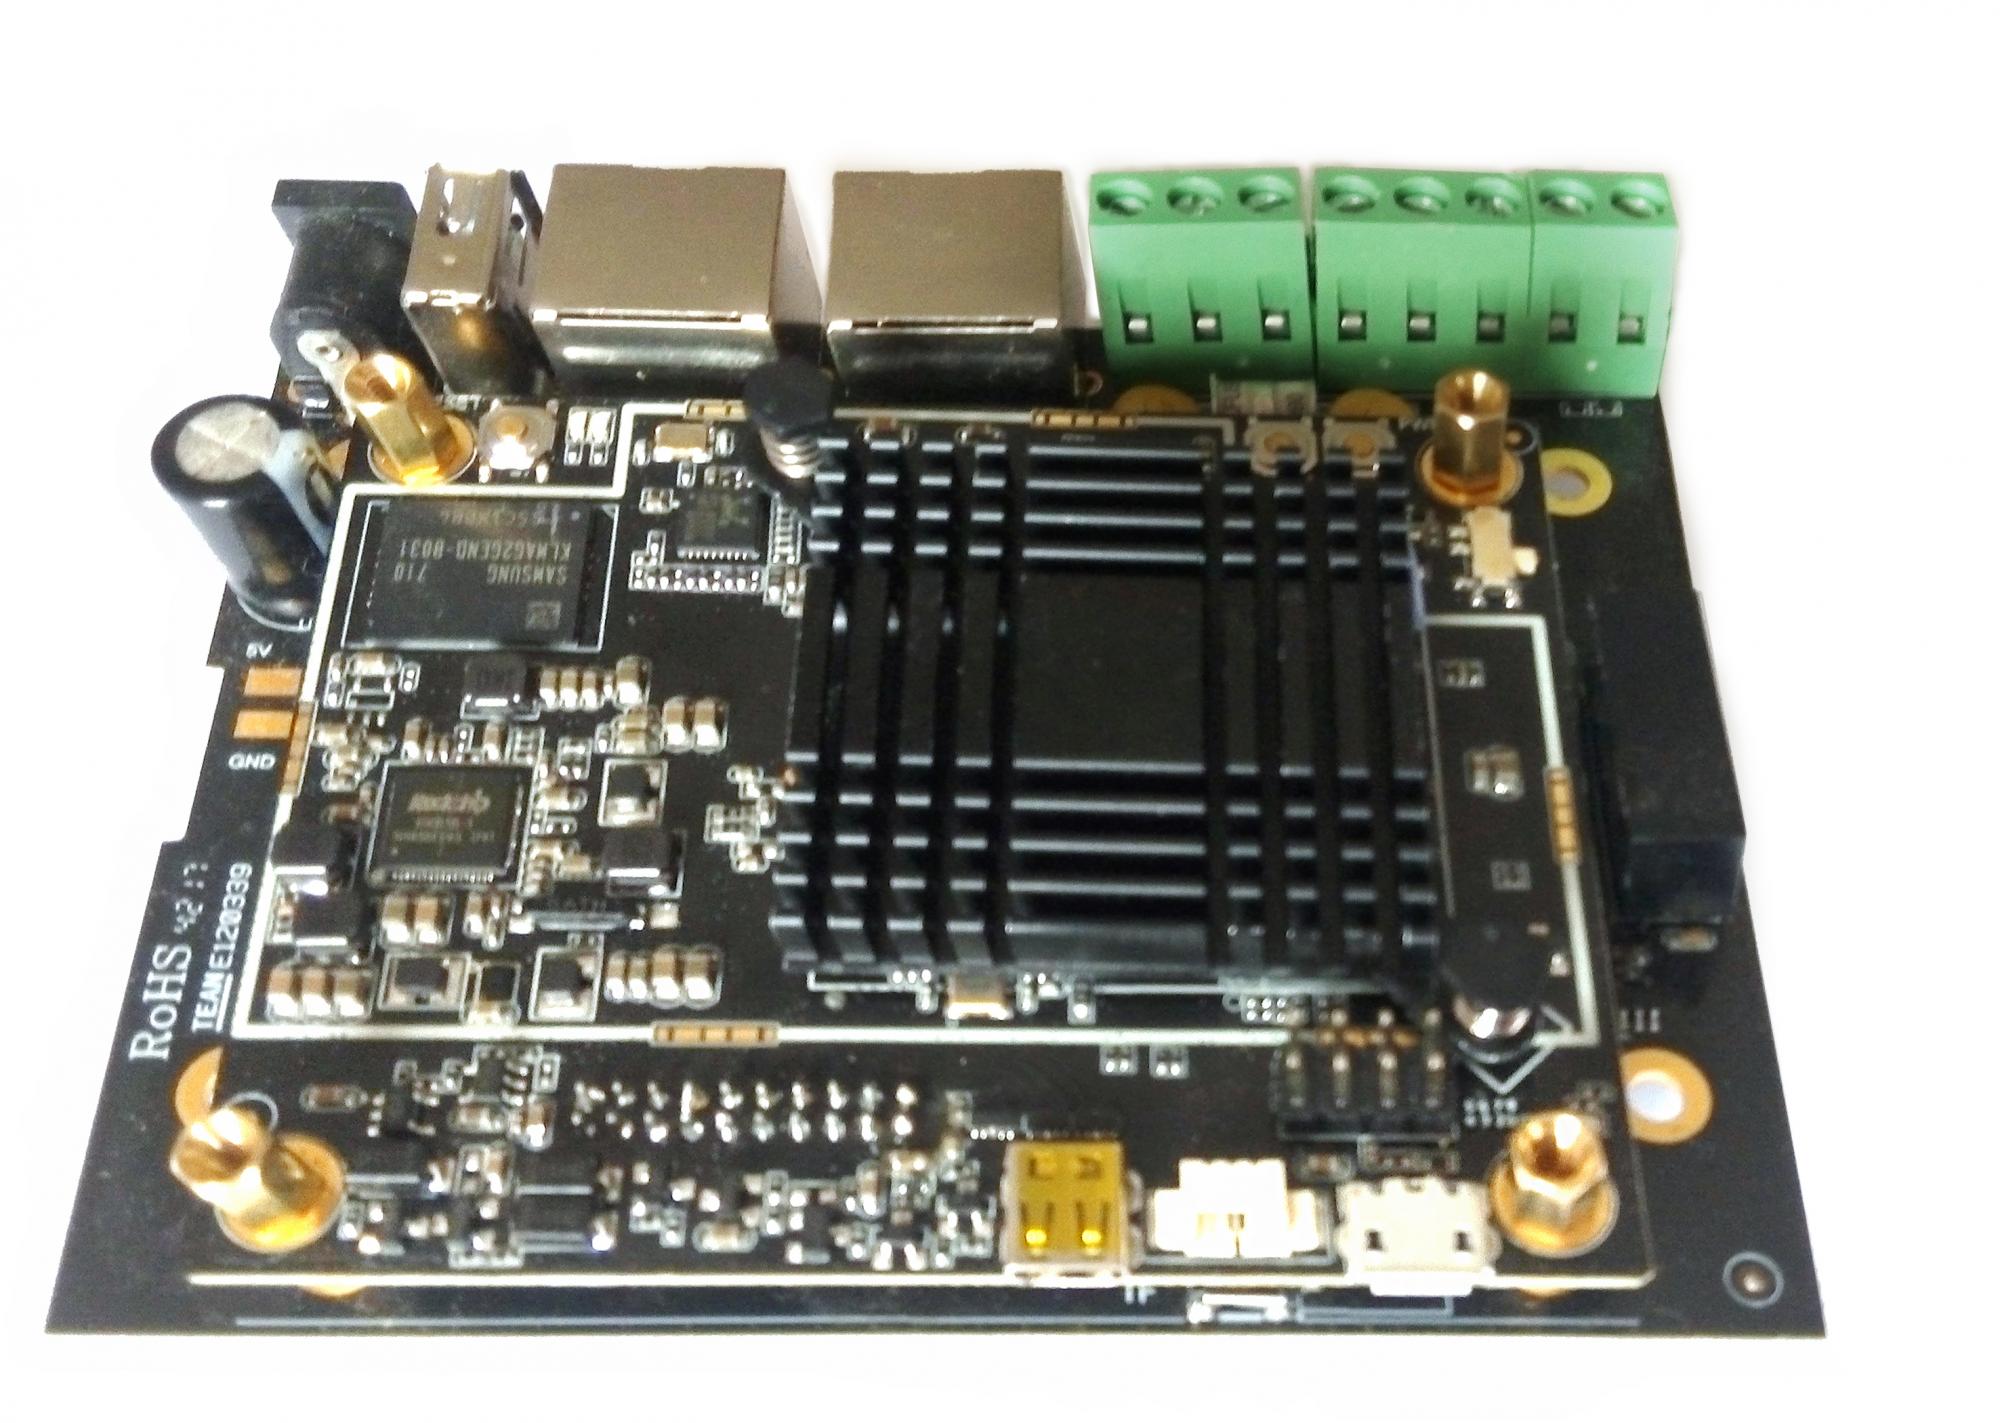
m-TrusT – это одноплатный компьютер Новой гарвардской архитектуры, использование ПО КриптоПро NGate на котором делает его криптошлюзом, поэтому в линейке продуктов ОКБ САПР решение называется fin-TrusT CP.

КриптоПро NGate – это высокопроизводительный VPN-шлюз на базе протокола TLS, который позволяет безопасно и быстро организовать защищённый доступ удалённых пользователей к корпоративным ресурсам через незащищённые сети, например, сеть Интернет.

Испытания, подтвердившие совместимость решений, проводились совместно специалистами компаний ОКБ САПР и КриптоПро.

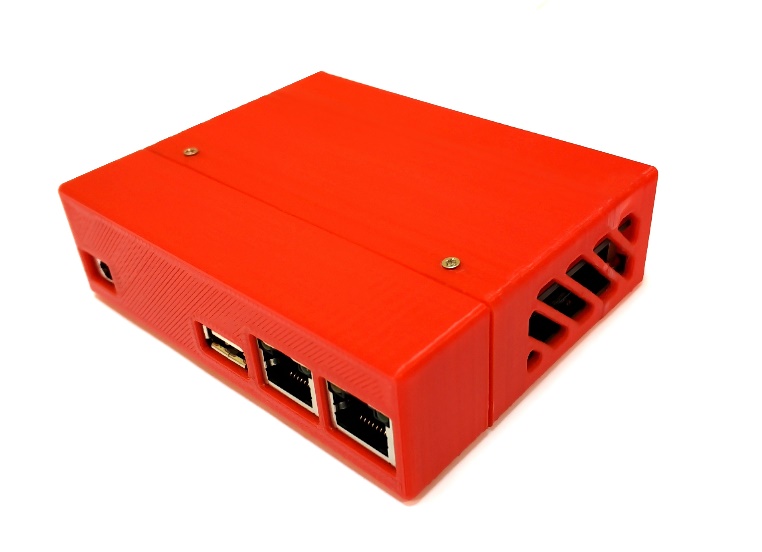
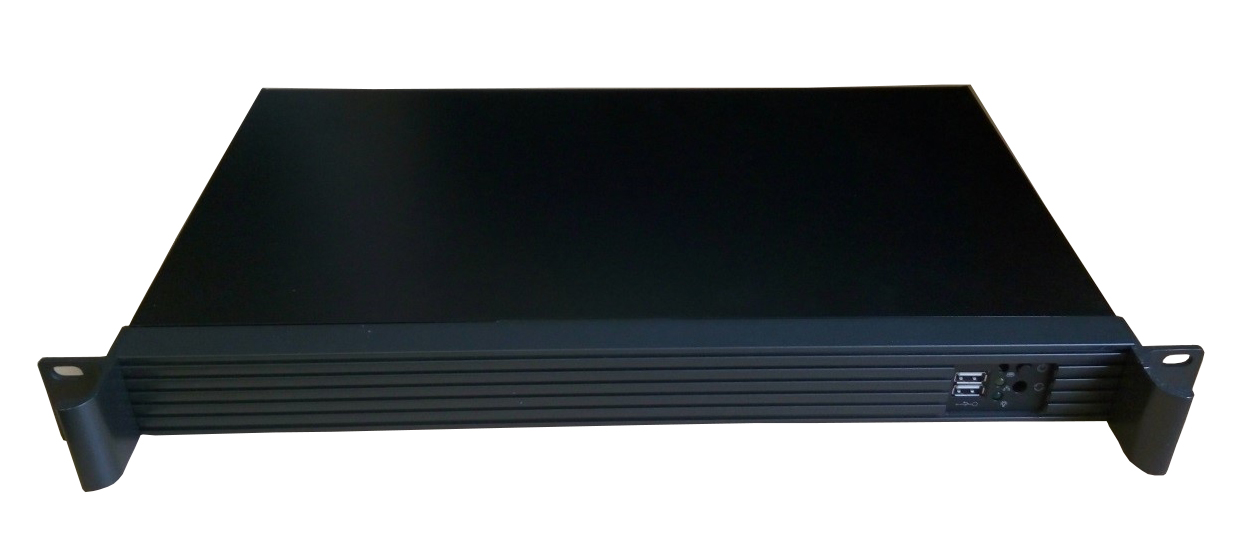
Fin-TrusT CP может применяться для организации защищенной сетевой коммуникации между элементами критической информационной инфраструктуры (КИИ). Аналогично другим решениям линейки может поставляться в корпусе, без корпуса с различными интерфейсными платами, в виде платы-мезонина или в виде одноюнитового сервера в стойку.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru