



Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Злоумышленники автоматизируют атаки на сайты WordPress, пытаясь сбросить пароль администратора с помощью эксплойта для уязвимости нулевого дня в плагине Easy WP SMTP. Заплатка для этой бреши уже выпущена, пользователям рекомендуется как можно скорее обновить расширение до сборки 1.4.4.

Плагин Easy WP SMTP призван обеспечить отправку email-сообщений с сайта через сторонний сервер SMTP. В настоящее время его используют более 500 тыс. сайтов на WordPress. Наличие уязвимости 0-day подтверждено для выпусков 1.4.2 и ниже.

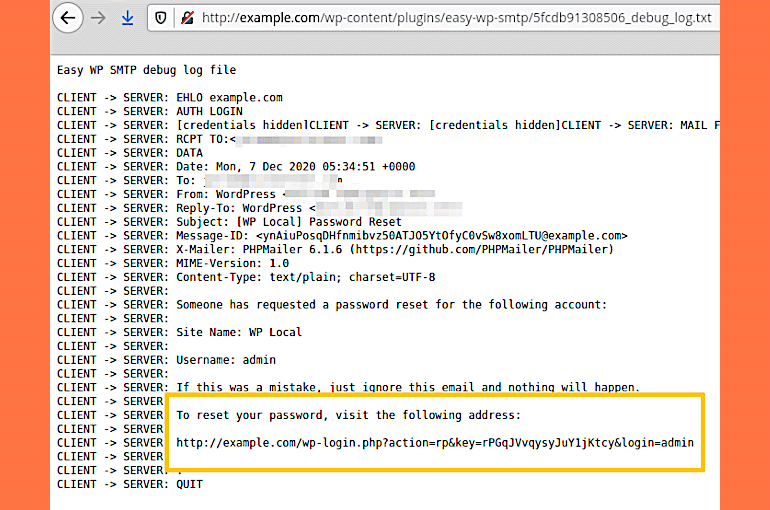
Согласно описанию на сайте Ninja Technologies Network (NinTechNet), проблема вызвана ненадежным хранением записей о email-событиях. Функциональность Easy WP SMTP позволяет создавать такие записи в журнале отладки и сохранять их в папке установки плагина. Поскольку в этой папке отсутствует файл index.html (он был добавлен только в версии 1.4.3), злоумышленники имеют возможность просматривать связанные с email записи на серверах с включенной опцией вывода каталогов.

Авторы наблюдаемых атак вначале пытаются определить логин администратора перебором ходовых вариантов с использованием REST API либо путем просмотра архива авторов сайта. Получив искомое, они заходят на страницу регистрации и отсылают запрос на смену пароля. Поиск соответствующего события в логах Easy WP SMTP позволяет злоумышленникам скопировать ссылку для сброса пароля, сгенерированную в ответ на запрос, и использовать ее для захвата аккаунта.


Все действия в рамках этой схемы, по свидетельству NinTechNet, автоматизированы — и подбор логина, и отправка запроса на сброс пароля, и поиск нужной записи в логах. Разработчики Easy WP SMTP закрыли эту возможность, переместив журнал отладки в папку логов WordPress и скрыв имя файла.

На настоящий момент неизвестно, сколько сайтов уязвимо к эксплойту. Функция автообновления плагинов и тем WordPress уже доступна, но далеко не все ею пользуются. Ввиду текущих атак владельцев сайтов призывают проверить версию используемого Easy WP SMTP и при необходимости обновить его в кратчайшие сроки.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru