



Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Злоумышленники автоматизируют атаки на сайты WordPress, пытаясь сбросить пароль администратора с помощью эксплойта для уязвимости нулевого дня в плагине Easy WP SMTP. Заплатка для этой бреши уже выпущена, пользователям рекомендуется как можно скорее обновить расширение до сборки 1.4.4.

Плагин Easy WP SMTP призван обеспечить отправку email-сообщений с сайта через сторонний сервер SMTP. В настоящее время его используют более 500 тыс. сайтов на WordPress. Наличие уязвимости 0-day подтверждено для выпусков 1.4.2 и ниже.

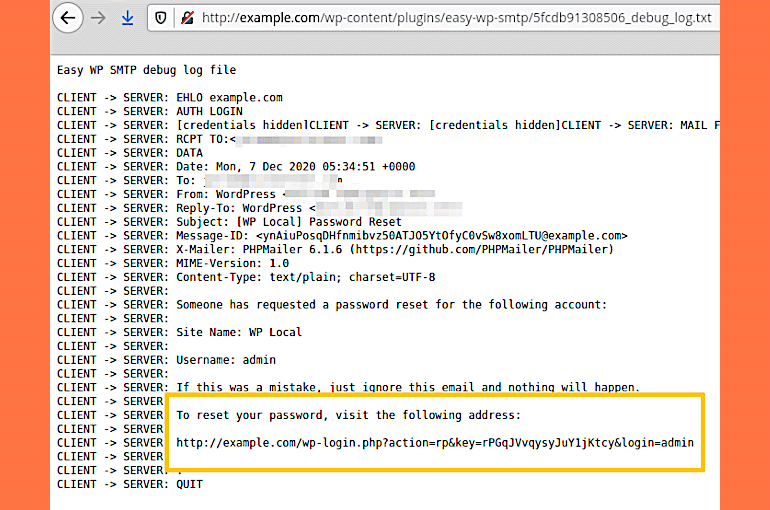
Согласно описанию на сайте Ninja Technologies Network (NinTechNet), проблема вызвана ненадежным хранением записей о email-событиях. Функциональность Easy WP SMTP позволяет создавать такие записи в журнале отладки и сохранять их в папке установки плагина. Поскольку в этой папке отсутствует файл index.html (он был добавлен только в версии 1.4.3), злоумышленники имеют возможность просматривать связанные с email записи на серверах с включенной опцией вывода каталогов.

Авторы наблюдаемых атак вначале пытаются определить логин администратора перебором ходовых вариантов с использованием REST API либо путем просмотра архива авторов сайта. Получив искомое, они заходят на страницу регистрации и отсылают запрос на смену пароля. Поиск соответствующего события в логах Easy WP SMTP позволяет злоумышленникам скопировать ссылку для сброса пароля, сгенерированную в ответ на запрос, и использовать ее для захвата аккаунта.


Все действия в рамках этой схемы, по свидетельству NinTechNet, автоматизированы — и подбор логина, и отправка запроса на сброс пароля, и поиск нужной записи в логах. Разработчики Easy WP SMTP закрыли эту возможность, переместив журнал отладки в папку логов WordPress и скрыв имя файла.

На настоящий момент неизвестно, сколько сайтов уязвимо к эксплойту. Функция автообновления плагинов и тем WordPress уже доступна, но далеко не все ею пользуются. Ввиду текущих атак владельцев сайтов призывают проверить версию используемого Easy WP SMTP и при необходимости обновить его в кратчайшие сроки.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru