



47% госзаказчиков еще не приступили к импортозамещению

47% госзаказчиков еще не приступили к импортозамещению

47% госзаказчиков еще не приступили к импортозамещению

В 2020 году должна была завершиться программа импортозамещения программного обеспечения в государственном секторе, но с прошлого года неоднократно поднимается вопрос о переносе сроков. Компания «СёрчИнформ» опросила представителей отечественных компаний о ходе импортозамещения и о сложностях, с которыми они сталкиваются.

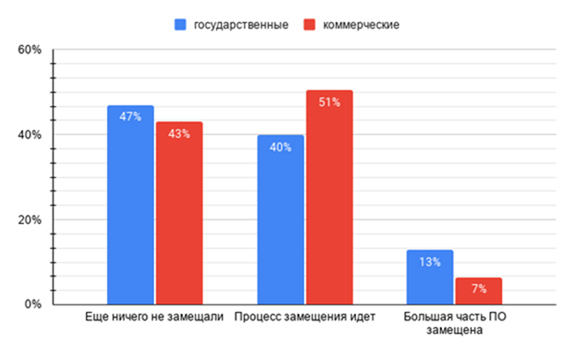
В госсекторе почти поровну тех, кто еще ничего не замещал (таких 47%) и тех, у кого процесс идет или подошел к завершению (в сумме 53%). Но число компаний, у которых большая часть уже замещена всего 13%.

В коммерческом секторе только для трети опрошенных компаний актуален вопрос импортозамещения – это крупные коммерческие организации с государственным участием. Из них 43% еще ничего не замещали, а активно процесс идет у половины опрошенных.

Таким образом за первоначально установленными сроками в рамках импортозамещения успевает только каждая десятая компания. 


«В коммерческом секторе процесс импортозамещения обогнал государственный по результативности. Это следствие специфики частного бизнеса, который демонстрирует динамичность, автономное принятие решений, наличие кадров и финансов. Впрочем, классические госкомпании не сильно отстали – показатель в условные 50% – это неплохой результат. Однако вызывает беспокойство, что совсем мало компаний завершают или завершили переход на отечественное ПО. Это свидетельство не прикладных, а системных проблем импортозамещения», – комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ».

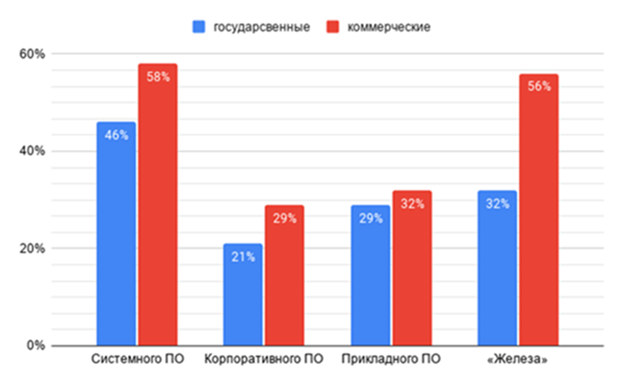
В анкете также был вопрос о сложностях в импортозамещении. Расклад ответов отражает ситуацию по доступности программ и оборудования российского производства для заказчиков. На российском рынке нет трудностей с разработкой корпоративных систем, но сохраняется дефицит ПО для широкого круга пользователей.


«Системное ПО поддается замещению труднее всего. Это ожидаемый результат опроса, ведь дело не только в трудозатратах, но и в необходимости переобучать сотрудников, адаптировать парк уже имеющегося прикладного ПО. Быстро это не сделаешь – потребуются годы на отладку, доработку и интеграцию ПО в крупные компании, – комментирует Алексей Парфентьев. – Переход на отечественное оборудование на деле вообще не стартовал, т.к. базового железа (процессоров, жестких дисков, плат и чипсетов) в промышленных масштабах пока не производится. С этим можно связать относительно невысокое число ответов: респонденты считают работу по замещению оборудования наименее актуальной, ее черед просто еще не пришел».

«СёрчИнформ» провела опрос в сентябре-ноябре, в нем приняли участие больше 800 компаний. Анкетирование проводилось в рамках глобального исследования уровня информационной безопасности во время серии конференций Road Show SearchInform.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru