



Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила пользователей о новом семействе вредоносных программ, которые проникают на устройства и модифицируют настройки браузеров. Цель — встроить рекламу в поисковую выдачу. Известно, что вредонос охотится на популярные интернет-обозреватели: Google Chrome, Microsoft Edge, Mozilla Firefox, Yandex Browser.

Зловред получил имя Adrozek, первое его появление в атаках датируется маем 2020 года. Своего пика вредоносная программа достигла в августе, в этот период ей удавалось контролировать более 30 тыс. браузеров ежедневно.

Команда исследователей Microsoft 365 Defender опубликовала отчёт, посвящённый этой киберугрозе. По словам специалистов, число пострадавших от Adrozek пользователей гораздо больше тех цифр, которые называются сегодня.

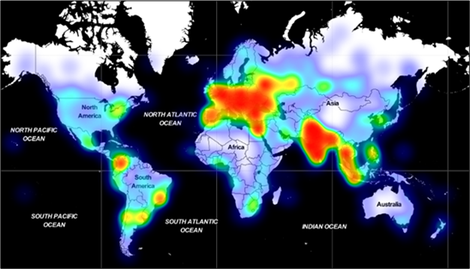
В корпорации отметили, что Microsoft 365 Defender Research Team в период с мая по сентябрь 2002 года фиксировала «сотни тысяч» поражённых Adrozek компьютеров по всему миру. Наибольшее количество жертв находились в Европе, затем шла Юго-Восточная Азия.


Проникнув в систему жертвы, Adrozek ищет браузеры Microsoft Edge, Google Chrome, Mozilla Firefox и Yandex Browser. Если хотя бы один из этих интернет-обозревателей установлен на компьютере пользователя, вредонос пытается инсталлировать расширение в директории внутри AppData.

Чтобы обойти защитные функции браузеров, Adrozek модифицирует ряд их DLL-файлов, с помощью которых меняет настройки программ. В частности, зловред может отключить таким способом Safe Browsing, проверку целостности, функцию обновления браузера, изменить начальную страницу и поисковой движок по умолчанию.

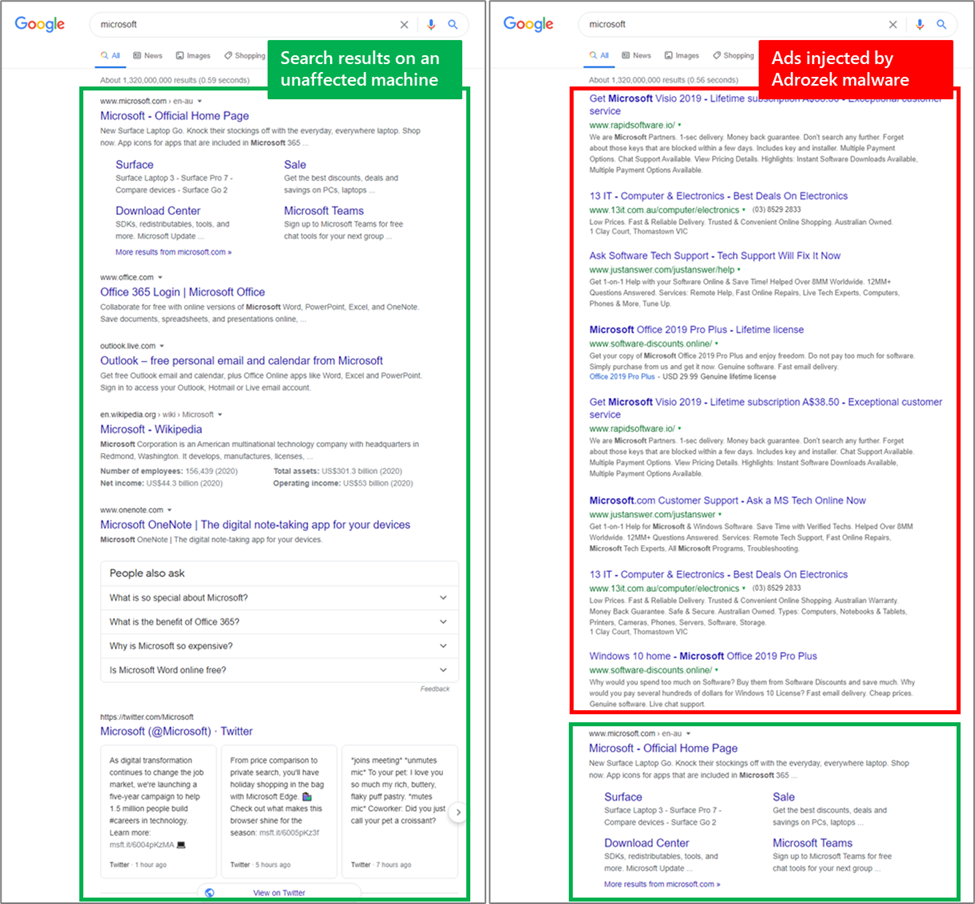
После всех вышеописанных действий Adrozek может спокойно внедрять рекламу в поисковую выдачу. Выглядит это следующим образом:

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru