



Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Создатели Qbot выпустили новую версию Windows-зловреда, поместив загрузчик и бот в единый dll-файл. Банковский троян также получил новый защитный механизм, позволяющий ему стартовать перед выключением ПК и автоматически удалять следы своего присутствия при перезагрузке системы или по ее выходе из спящего режима.

Вредонос-полиморфик Qbot, также известный как Qakbot, Quakbot и Pinkslipbot, существует в интернете как минимум с 2009 года. Он способен воровать банковские реквизиты, учетные и персональные данные, регистрировать клавиатурный ввод. Троян также умеет открывать бэкдор на зараженных машинах и самостоятельно распространяться по сети.

Новую версию Qbot обнаружили в конце прошлого месяца исследователи из компании Binary Defense. Она распространялась через спам-письма, снабженные вредоносной ссылкой или вложенным файлом в формате Excel с вредоносным макросом.

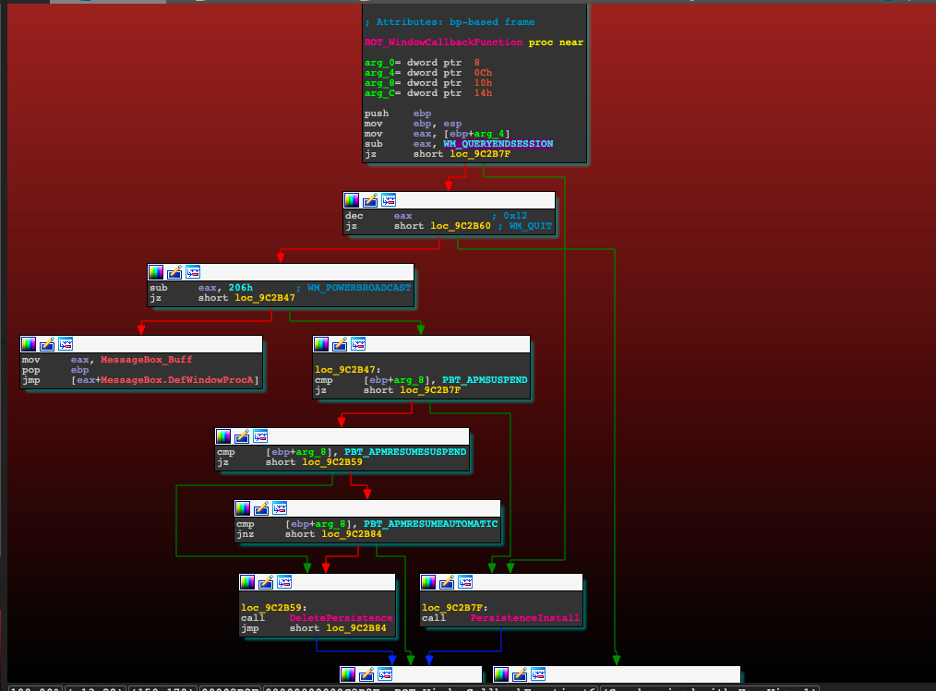
Проведенный в Binary Defense анализ выявил функциональность, позволяющую зловреду более эффективно избегать обнаружения. Обновленный Qbot тщательно отслеживает служебные сообщения Windows о состоянии питания (WM_POWERBROADCAST), фиксируя такие события, как Shutdown, Suspend и Resume (отключение, переход в спящий режим, пробуждение), и манипулирует ключом реестра run.


С помощью этого ключа троян прописывается на автозапуск в системе перед выключением питания или ее уходом в спящий режим и пытается удалить эту запись при начальной загрузке системы или ее пробуждении после длительного простоя. Эти трюки, по словам экспертов, позволяют повысить скрытность присутствия Qbot на зараженной машине. Залогом успеха в данном случае является быстрота внесения ключа run и его удаления из системного реестра.

Новая тактика зловреда настолько эффективна, что некоторые исследователи даже сначала решили, что Qbot потерял былую цепкость после обновления. В блог-записи Binary Defense также отмечено, что подобный способ сокрытия не нов, его некогда использовали другие банковские трояны — Gozi и Dridex.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru