



Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие хакеры прячут вредонос Zebrocy в VHD-файлах

Русскоговорящие киберпреступники, стоящие за распространением вредоносной программы Zebrocy, задействовали новый способ доставки зловреда высокопоставленным чиновникам. Чтобы избежать обнаружения, злоумышленники стали прятать вредонос в файлы формата VHD (Virtual Hard Disk).

Именно этот способ группировка APT28 (Fancy Bear, Sofacy, Strontium, Sednit) задействовала в последних атаках целевого фишинга, пытаясь установить в системы жертв вредоносную программу Zebrocy.

Этот зловред, кстати, предстаёт в разных формах и написан на нескольких языках программирования: AutoIT, C++, C#, Delphi, Go, VB.NET. В последних атаках фигурировала Go-версия вредоноса, хотя раньше операторы предпочитали Delphi.

Известно, что Windows 10 поддерживает VHD-файлы «из коробки» — операционная система без проблем монтирует их в качестве внешних дисков, позволяя пользователю просмотреть содержимое таких файлов.

В сентябре 2019 года исследователи в области кибербезопасности выяснили, что антивирусные движки не проверяют содержимое VHD до монтирования. Эта особенность открыла новый вектор атаки для профессиональных киберпреступников.

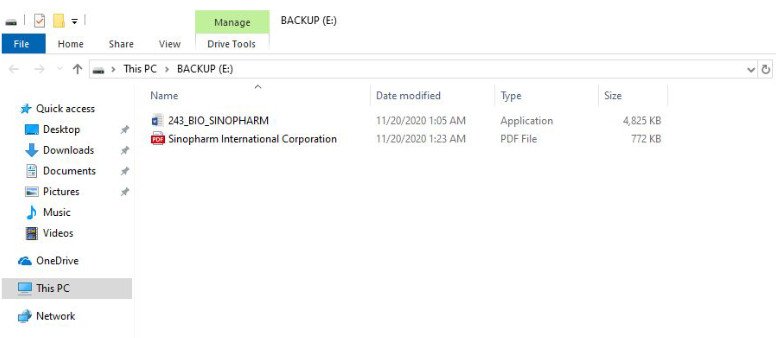
Специалисты компании Intezer в конце ноября наткнулись на VHD, загруженный в сервис VirusTotal. Как показали логи, этот файл залили из Азербайджана. Внутри эксперты нашли PDF и исполняемый файл, замаскированный под документ Microsoft Word. Именно последний оказался вредоносной программой Zebrocy.


Что касается PDF-файла, то там была обычная презентация Sinopharm International Corporation, китайской фармацевтической компании, которая в настоящее время занимается разработкой вакцины против COVID-19.

А вот Zebrocy продемонстрировал очень низкий процент детектирования на площадке VirusTotal — только девять антивирусных движков из 70 распознали угрозу. Специалисты считают, что с помощью нового варианта вредоносной программы злоумышленники атакуют высокопоставленных чиновников Азербайджана. Например, Delphi-вариант зловреда использовался именно для этого.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru