



Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

Власти Казахстана снова пытаются перехватывать HTTPS-трафик граждан

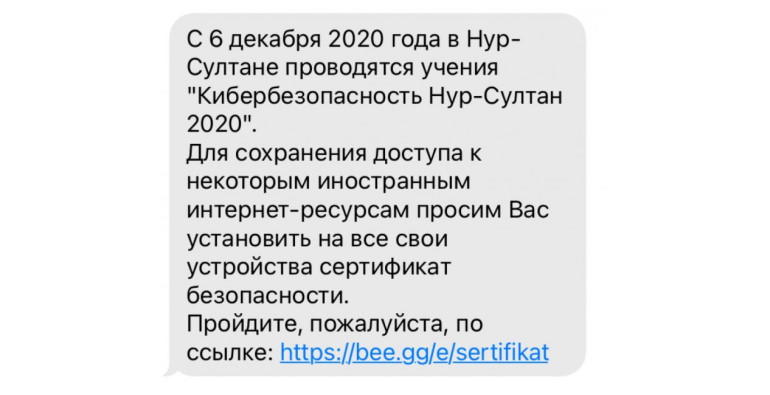
Под видом «киберучений» власти Казахстана в очередной раз вынуждают жителей Нур-Султана устанавливать цифровые сертификаты на личные устройства. В противном случае граждане не смогут получить доступ к зарубежным онлайн-площадкам.

Как только условный пользователь из Казахстана установит такой сертификат, власти смогут перехватывать HTTPS-трафик с помощью хорошо известной техники — «Человек посередине» (Man-in-the-Middle, MitM).

С 6 декабря крупные сотовые операторы («Билайн», Tele2 и др.), обеспечивающие связь жителям Нур-Султана, начали выводить инструкции по установке правительственных сертификатов. Пользователям приходят соответствующие СМС-сообщения, информирующие о новых правилах.


Это уже третья попытка казахстанских властей заставить граждан установить корневые сертификаты на свои устройства. Первый подобный инцидент произошёл в декабре 2015 года, второй — в июле 2019-го. К слову, эти две попытки провалились, поскольку разработчики браузеров внесли правительственные сертификаты в чёрные списки.

Все эти действия власти объяснили некими учениями в цифровом пространстве, в которых принимают участие госучреждения, телекоммуникационные и частные компании.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru