



Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Ряд популярных Android-приложений по сей день используют непропатченную версию библиотеки Google, предназначенную для обновления функций софта. Такой подход ставит под угрозу персональные данные сотен миллионов пользователей мобильных устройств.

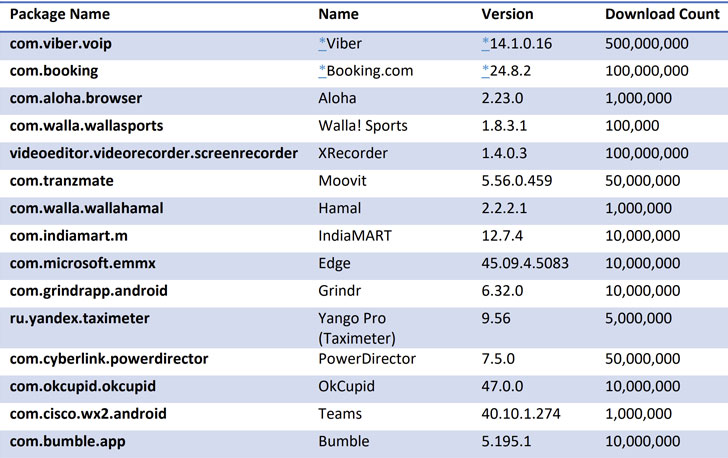
Среди проблемных программ для Android исследователи назвали Grindr, Bumble, OkCupid, Cisco Teams, Moovit, Yango Pro, Microsoft Edge, Xrecorder и PowerDirector — этот софт можно взломать и вытащить конфиденциальную информацию: пароли, платёжные данные и адреса электронной почты.

Уязвимость, на которую обращают внимание специалисты, получила идентификатор CVE-2020-8913. Дыре присвоили 8.8 баллов из 10 возможных по шкале CVSS, она затрагивает библиотеку Android Play Core Library версий до 1.7.2.

Разработчики Google устранили уязвимость ещё в марте, однако эксперты компании Check Point обнаружили, что многие сторонние приложения до сих пор не интегрировали пропатченную версию библиотеки в свой софт.

Исследователи подчёркивают, что всем заинтересованным девелоперам необходимо взять последнюю версию используемой библиотеки и впредь работать исключительно с ней. Отметим, что этот компонент действительно важен для большинства разработчиков, поскольку позволяет «на лету» добавлять новые функции в приложения или загружать дополнительные языковые пакеты.

Специалисты Check Point записали специальное видео, наглядно демонстрирующее эксплуатацию вышеописанной уязвимости в библиотеке Android. Ознакомиться с роликом можно ниже:


Помимо этого, доступна таблица с уязвимыми приложениями:

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru