



Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Ряд популярных Android-приложений по сей день используют непропатченную версию библиотеки Google, предназначенную для обновления функций софта. Такой подход ставит под угрозу персональные данные сотен миллионов пользователей мобильных устройств.

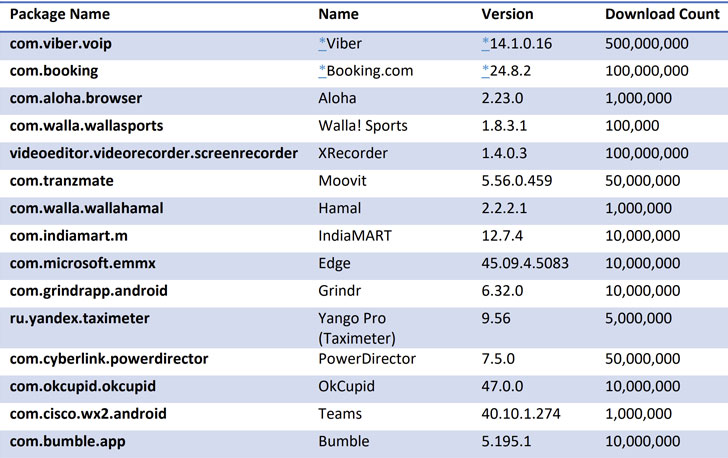
Среди проблемных программ для Android исследователи назвали Grindr, Bumble, OkCupid, Cisco Teams, Moovit, Yango Pro, Microsoft Edge, Xrecorder и PowerDirector — этот софт можно взломать и вытащить конфиденциальную информацию: пароли, платёжные данные и адреса электронной почты.

Уязвимость, на которую обращают внимание специалисты, получила идентификатор CVE-2020-8913. Дыре присвоили 8.8 баллов из 10 возможных по шкале CVSS, она затрагивает библиотеку Android Play Core Library версий до 1.7.2.

Разработчики Google устранили уязвимость ещё в марте, однако эксперты компании Check Point обнаружили, что многие сторонние приложения до сих пор не интегрировали пропатченную версию библиотеки в свой софт.

Исследователи подчёркивают, что всем заинтересованным девелоперам необходимо взять последнюю версию используемой библиотеки и впредь работать исключительно с ней. Отметим, что этот компонент действительно важен для большинства разработчиков, поскольку позволяет «на лету» добавлять новые функции в приложения или загружать дополнительные языковые пакеты.

Специалисты Check Point записали специальное видео, наглядно демонстрирующее эксплуатацию вышеописанной уязвимости в библиотеке Android. Ознакомиться с роликом можно ниже:


Помимо этого, доступна таблица с уязвимыми приложениями:

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru