



Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Владельцы знаменитого сайта Last.fm, посвящённого музыке, устранили уязвимость, приводящую к утечке данных аккаунтов. Баг был настолько серьёзный, что раскрывал имя пользователя и пароль администраторов.

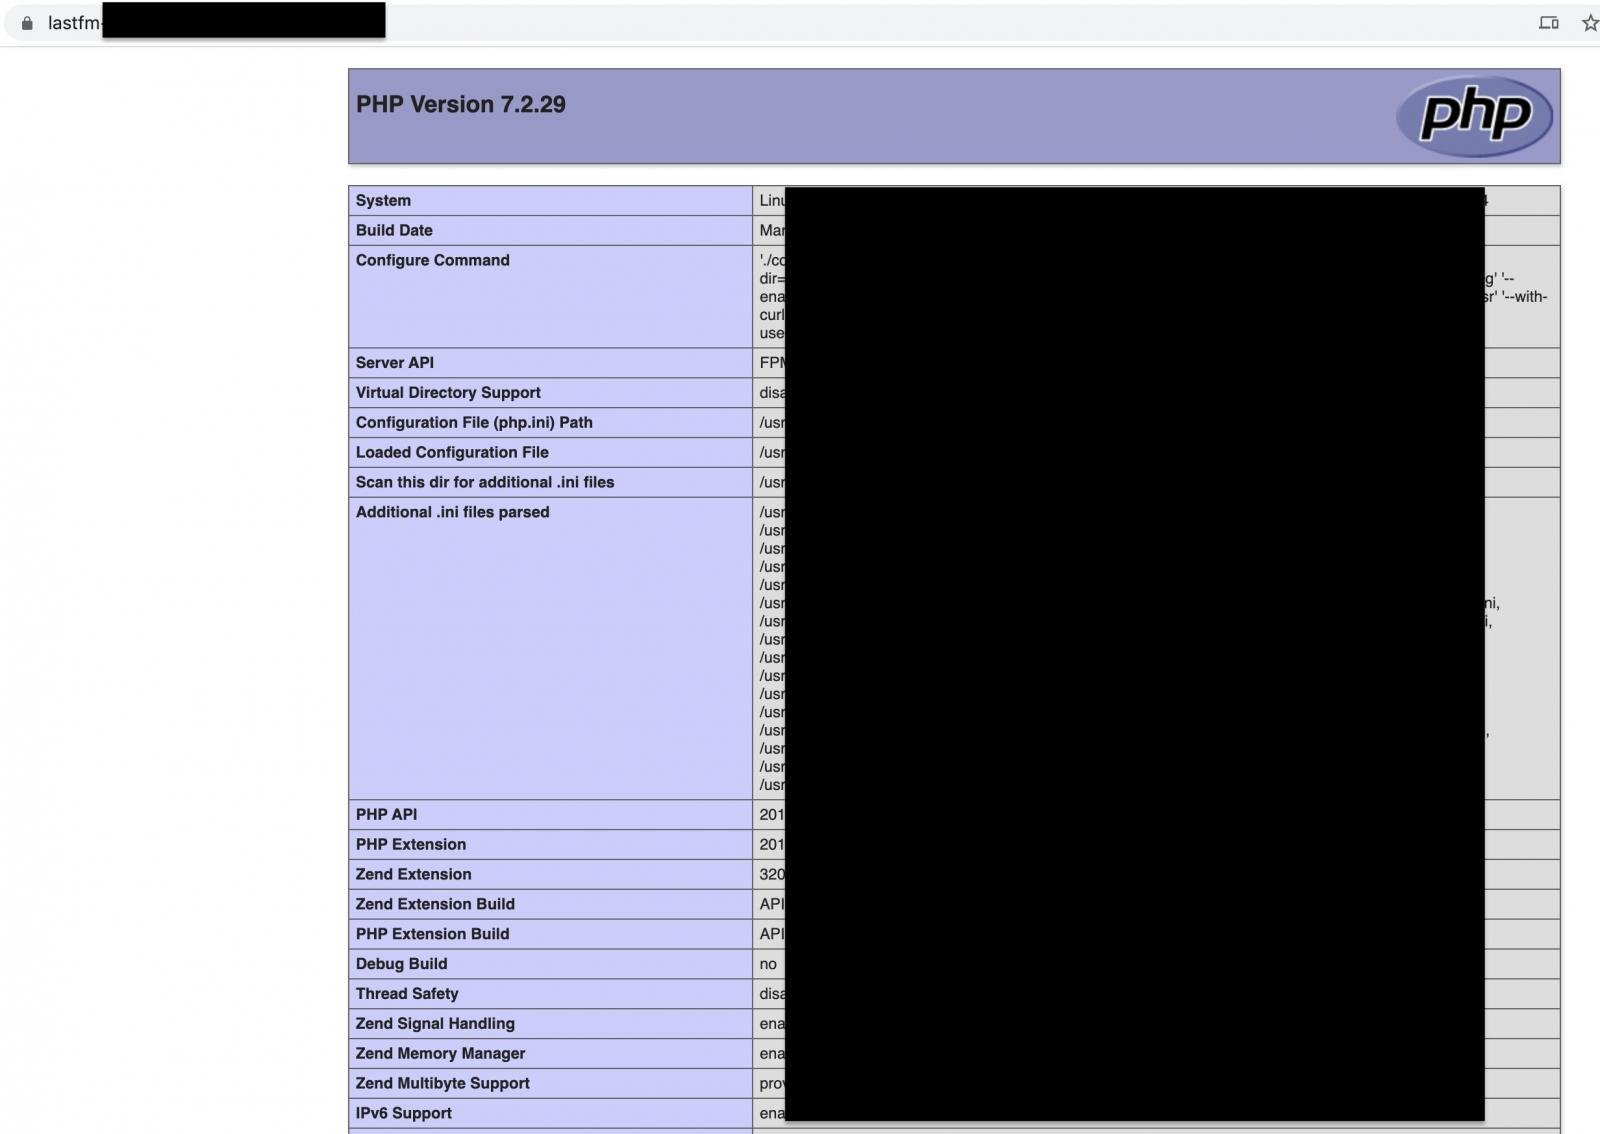
Проблема крылась в неправильно настроенном PHP-приложении Symfony, которое почему-то работало в режиме отладки. В результате третьим лицам открывались логи профилей.

Используя скомпрометированные учётные данные, потенциальный злоумышленники мог получить доступ к аккаунту пользователя сервиса Last.fm, а также изменить данные учётной записи.

На запущенное в режиме отладки веб-приложение обратили внимание исследователи из SecurityDiscovery.com. Дебаг-режим означает, что многие данные, которым надлежит оставаться «за ширмой», предстают абсолютно открытыми. Так разработчикам проще искать баги и проблемы в работе приложения.

Как отметил эксперт в области кибербезопасности Боб Дьяченко, некорректно сконфигурированное приложение Symfony раскрывало страницу PHPinfo и логи профилей с учётными данными. В руках злоумышленников такие данные превращаются в серьёзную проблему: атакующие могут достать конфиденциальную информацию пользователей.


Более того, в раскрытых логах удалось найти имена пользователей, пароли и даже секретные ключи администраторов, что создавало ещё более серьёзную угрозу.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru