



Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

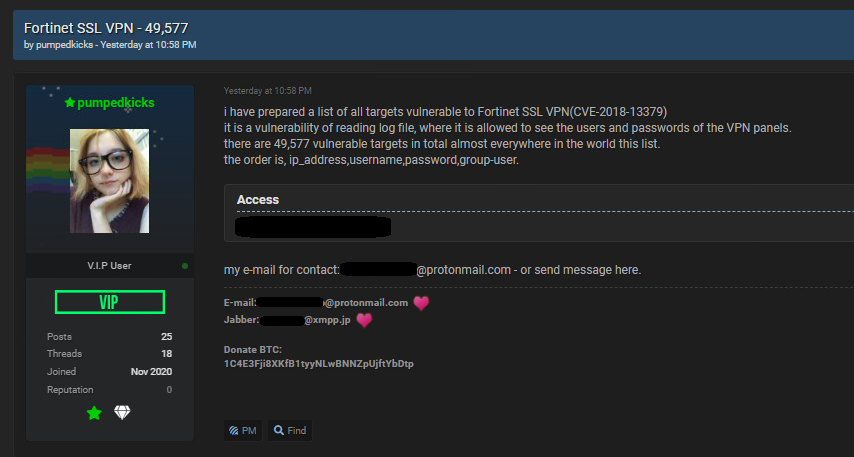
Некий киберпреступник (или группа киберпреступников), скрывающийся за псевдонимом «pumpedkicks», опубликовал список уязвимых IP, который можно использовать для кражи учётных данных более чем из 49 тыс. уязвимых устройств Fortinet VPN.

Первыми о публикации 49 577 IP, затронутых брешью CVE-2018-13379, сообщили исследователи из Bank Security. Соответствующую информацию они нашли на одном из форумов киберпреступной тематики.


Оказалось, что список «pumpedkicks» содержит устройства, принадлежащие крупным корпорациям, а также финансовым и государственным организациям по всему миру. Речь в посте злоумышленника идёт об уязвимости CVE-2018-13379, которая представляет собой баг «обратного пути в каталогах» (Path Traversal).

На деле не прошедший аутентификацию злоумышленник может загрузить системные файлы FortiOS, а также подсунуть вредоносные копии на непропатченные системы. В результате успешная атака приведёт к взлому серверов Fortinet VPN.

Как объяснил исследователь Акс Шарма, анализировавший уязвимость, у атакующего открывается доступ к файлам sslvpn_websession, которые позволяют выкрасть логины и пароли. Впоследствии преступник может использовать учётные данные для доступа к атакуемым сетям.

При этом стоит учитывать, что отдельные эксперты уже фиксировали попытки киберпреступников эксплуатировать уязвимость CVE-2018-13379, поэтому компаниям следует проявлять бдительность и вовремя патчить уязвимые устройства.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru