



Плагины для Chrome будут показывать список собираемых данных

Плагины для Chrome будут показывать список собираемых данных

Плагины для Chrome будут показывать список собираемых данных

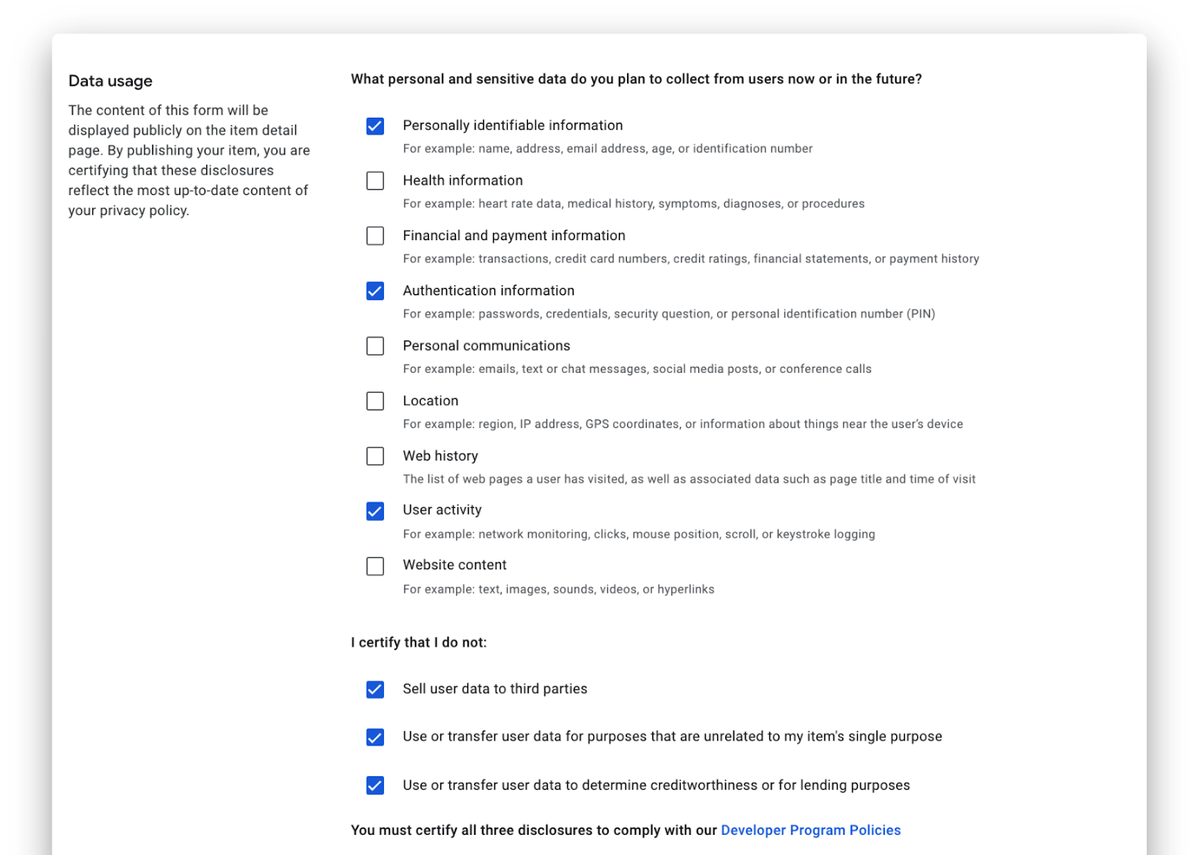
Интернет-магазин Chrome Web Store откроет раздел, в котором разработчики расширений для браузера смогут публиковать списки данных, собираемых их продуктами, и свои планы по использованию этой информации. В Google надеются, что нововведение позволит повысить прозрачность политик конфиденциальности и усилить защиту пользовательских данных.

Открытие нового раздела Chrome Web Store запланировано на 18 января. В Google также создали веб-форму, облегчающую публикацию практик в отношении приватности пользователей. Эта форма отчетности уже доступна разработчикам через консоль; ее содержимое пользователи смогут увидеть, вызвав кнопкой Privacy practices в соответствующей позиции каталога.

Помимо списка данных, собираемых плагином, декларация разработчика должна содержать удостоверение соответствия требованиям Chrome Web Store. Автор должен однозначно заявить, что он не продает информацию о пользователях третьим лицам, не использует ее в целях, не предусмотренных назначением продукта, и не передает их для оценки кредитоспособности потенциальных клиентов.


Названные ограничения уже добавлены в политики Chrome Web Store по защите конфиденциальности пользовательских данных.

Аналогичные нововведения недавно озвучила Apple. Компания расширит требования к публикациям в своем магазине, обязав разработчиков предоставлять информацию о характере и использовании данных, собираемых приложениями. Запуск обновленного интерфейса пользователя App Store запланирован на 8 декабря.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru