



Zoom добавил новые функции для борьбы с хулиганами, срывающими встречи

Zoom добавил новые функции для борьбы с хулиганами, срывающими встречи

Zoom добавил новые функции для борьбы с хулиганами, срывающими встречи

Разработчики сервиса для видеоконференций Zoom представили новые функции, обеспечивающие дополнительную безопасность онлайн-встреч. Теперь организаторы конференций смогут блокировать попытки так называемой «бомбардировки Zoom» (Zoom bombing), а также жаловаться на неправомерное поведение.

Понятие «бомбардировка Zoom» подразумевает, что некое третье лицо вторгается в видеоконференцию с целью сорвать встречу и оскорбить её участников.

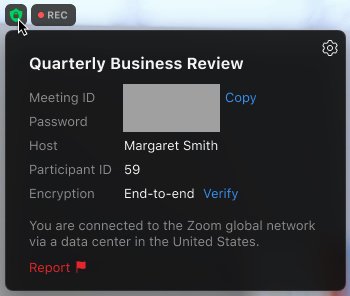
Одна из новых функций Zoom, получившая имя Suspend Participant Activities, даёт возможность организаторам видеоконференции временно поставить её на паузу и удалить хулиганов. Нововведение по умолчанию включили для всех пользователей сервиса.

При нажатии специальной кнопки вся активность будет приостановлена: видео- и аудиопоток, чаты, демонстрация экрана и тому подобное.


«Организатору также будет предложено пожаловаться на конкретного пользователя, пытающегося сорвать встречу. В этом случае команда безопасности Zoom оперативно изучит инцидент и займётся злоумышленником», — пишут представители Zoom.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru