



Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Эксперты собрали за $30 девайс, способный взломать Intel SGX

Специалисты Бирмингемского университета смогли взломать расширения Intel Software Guard Extensions (Intel SGX) с помощью самодельного устройства, которое можно собрать всего за 30 долларов. С помощью своего девайса эксперты контролировали напряжение процессорного ядра.

Новый метод взлома стал продолжением работы, которую международная команда исследователей начала ещё в 2019 году. Тогда вектор атаки получил название Plundervolt, однако в конце 2019 года Intel устранила уязвимость.

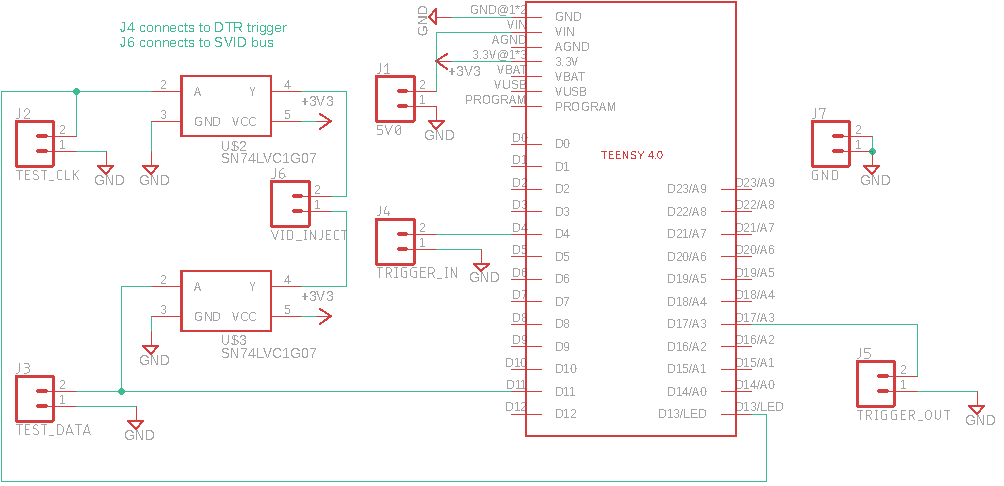
Теперь же специалисты за $30 собрали устройство VoltPillager (PDF), способное контролировать напряжение CPU. Атака с помощью этого девайса требует физический доступ к аппаратной составляющей компьютера. При создании устройства исследователи использовали следующие материалы:

  • Платформа разработки Teensy 4.0 (22 доллара).
  • Два шинных драйвера / буфера (1 доллар).
  • Два SOT IC-адаптера (13 долларов).


Согласно отчёту экспертов, в расчёт принимался отдельный чип, контролирующий напряжение ядра процессора. Устройство VoltPillager присоединяется к этому незащищённому интерфейсу и может контролировать напряжение.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru